<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
	<title type="html"><![CDATA[Linux Forum &mdash; Поддельные приглашения на Google+ используют для кражи]]></title>
	<link rel="self" href="https://linuxforum.ru/extern.php?action=feed&amp;tid=15065&amp;type=atom" />
	<updated>2011-07-13T05:24:02Z</updated>
	<generator>PunBB</generator>
	<id>https://linuxforum.ru/viewtopic.php?id=15065</id>
		<entry>
			<title type="html"><![CDATA[Re: Поддельные приглашения на Google+ используют для кражи]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=194590#p194590" />
			<content type="html"><![CDATA[<p>Как говаривал великий дедушка Ленин: &quot;Учиться, учиться и еще раз учиться&quot;. В данном случае на чужих ошибках.</p>]]></content>
			<author>
				<name><![CDATA[Michail_Ul]]></name>
				<uri>https://linuxforum.ru/profile.php?id=11167</uri>
			</author>
			<updated>2011-07-13T05:24:02Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=194590#p194590</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Поддельные приглашения на Google+ используют для кражи]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=194573#p194573" />
			<content type="html"><![CDATA[<p>ужос то какой</p>]]></content>
			<author>
				<name><![CDATA[Termo]]></name>
				<uri>https://linuxforum.ru/profile.php?id=4469</uri>
			</author>
			<updated>2011-07-12T22:31:38Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=194573#p194573</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Поддельные приглашения на Google+ используют для кражи]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=194540#p194540" />
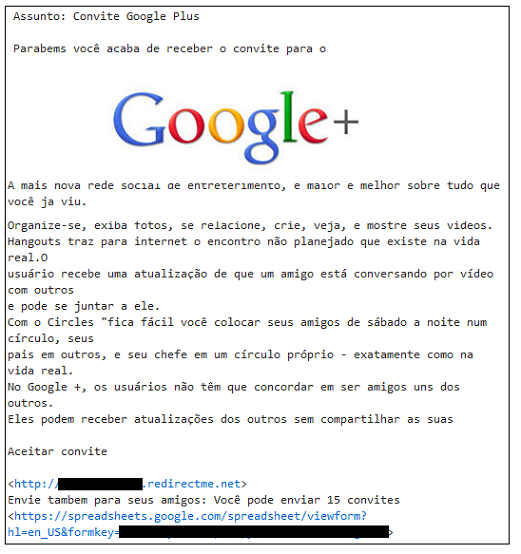
			<content type="html"><![CDATA[<p><strong>Поддельные приглашения на Google+ используют для кражи банковской информации </strong></p><p><span class="postimg"><img src="http://habrastorage.org/storage1/59f99e6e/be3a22fd/5f084d01/1e874d4b.png" alt="http://habrastorage.org/storage1/59f99e6e/be3a22fd/5f084d01/1e874d4b.png" /></span></p><p>Примерно такое письмо недавно получили некоторые пользователи из Португалии. Это письмо является поддельным приглашением в социальную сеть Google+, массовую рассылку которых недавно зафиксировали эксперты «Лаборатории Касперского». В письме содержались две ссылки: на сайт google*****.redirectme.net и на документ в Google Docs. Перейдя по первой начиналась загрузка уже ранее известной программы Trojan Banker, предназначенной для кражи пользовательской информации, относящейся к банковским системам, системам электронных денег и пластиковых карт. По второй ссылке лежал документ, в котором находилась поддельная форма, предлагающая ввести адреса почты своих друзей и пригласить их. Таким образом, троян снабжён надёжным каналом распространения.<br />Так ситуацию комментирует Фабио Ассолини, эксперт Лаборатории Касперского:<br />«Злоумышленники часто играют на человеческом любопытстве и доверчивости. В данном случае жертва сама переходит по зловредной ссылке, заражая свой компьютер. Если вы хотите присоединиться к сети Google+, будьте начеку и открывайте письма только от своих знакомых, с которыми вы заранее договорились о таком приглашении»<br />К счастью, в России пока подобных случаев не зарегистрировано. Но осторожность никогда не мешает. </p><p>Источник — <a href="http://habrahabr.ru/blogs/infosecurity/123900/">http://habrahabr.ru/blogs/infosecurity/123900/</a></p>]]></content>
			<author>
				<name><![CDATA[Lupo Alberto]]></name>
				<uri>https://linuxforum.ru/profile.php?id=9018</uri>
			</author>
			<updated>2011-07-12T15:45:29Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=194540#p194540</id>
		</entry>
</feed>
