<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
	<title type="html"><![CDATA[Linux Forum &mdash; Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
	<link rel="self" href="https://linuxforum.ru/extern.php?action=feed&amp;tid=37234&amp;type=atom" />
	<updated>2014-12-31T05:52:54Z</updated>
	<generator>PunBB</generator>
	<id>https://linuxforum.ru/viewtopic.php?id=37234</id>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438561#p438561" />
			<content type="html"><![CDATA[<div class="quotebox"><cite>Cruiser78 пишет:</cite><blockquote><div class="quotebox"><blockquote><p>это ложь. Если это утверждение.<br />&nbsp; &nbsp; У вас не хватает слова &quot;теоретически&quot; или &quot;потенциально&quot;.</p></blockquote></div><p>Даже Ваше, столь категоричное утверждение, тоже далеко от истины.</p></blockquote></div><p>т.е. правда, что &quot;взломать можно всё&quot;, да?<br /></p><div class="quotebox"><cite>Cruiser78 пишет:</cite><blockquote><p>Попробуй, восстанови оригинальное сообщение по его дайджесту..</p></blockquote></div><p>что это должно доказать?<br /></p><div class="quotebox"><cite>Cruiser78 пишет:</cite><blockquote><p>Ну и последнее - примитивное гаммирование текста ключом, длина которого равна длине самого текста. Это - вообще классика.</p></blockquote></div><p>ГДЕ брать такой ключ?<br /></p><div class="quotebox"><cite>Cruiser78 пишет:</cite><blockquote><p>Отсюда - вполне можно утверждать, что есть семейства теоретически невзламываемых криптоалгоритмов. Вопрос только в их должной реализации, отсутствии программных закладок.</p></blockquote></div><p>собственно о том я и говорил. А что вы хотели сказать-то?</p>]]></content>
			<author>
				<name><![CDATA[drBatty]]></name>
				<uri>https://linuxforum.ru/profile.php?id=86</uri>
			</author>
			<updated>2014-12-31T05:52:54Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438561#p438561</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438406#p438406" />
			<content type="html"><![CDATA[<div class="quotebox"><cite>drBatty пишет:</cite><blockquote><p>это ложь. Если это утверждение.<br />У вас не хватает слова &quot;теоретически&quot; или &quot;потенциально&quot;.</p></blockquote></div><p>Даже Ваше, столь категоричное утверждение, тоже далеко от истины. В качестве примера можно вспомнить о технологиях криптографических дайджестов (MD-5 или нашего ГОСТа). Попробуй, восстанови оригинальное сообщение по его дайджесту... Так же следует напомнить и о нашем шифровальном симметричном гостовском алгоритме. Алгоритму, главной особенностью которого является отсутствие самого алгоритма. Каждая гостовская криптосеть работает на своем &quot;алгоритме&quot; (файле узла замены). При должном хранении ключевых материалов - что ломать будешь? Ну и последнее - примитивное гаммирование текста ключом, длина которого равна длине самого текста. Это - вообще классика.<br />Отсюда - вполне можно утверждать, что есть семейства теоретически невзламываемых криптоалгоритмов. Вопрос только в их должной реализации, отсутствии программных закладок.</p>]]></content>
			<author>
				<name><![CDATA[Cruiser78]]></name>
				<uri>https://linuxforum.ru/profile.php?id=631</uri>
			</author>
			<updated>2014-12-30T06:52:52Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438406#p438406</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438399#p438399" />
			<content type="html"><![CDATA[<div class="quotebox"><cite>Rassol2 пишет:</cite><blockquote><p>а сотку да вы знаете что анб скомпрометировало а что нет ?<br />Оп. камень преткновения. И что использовать тогда ?</p></blockquote></div><p>если-бы КГБ и АНБ имели свои закладки в OpenSSH, они-бы разрешали их использовать. Но не разрешают(хомячкам, ИЧСХ сами-то юзают).</p><div class="quotebox"><cite>ism пишет:</cite><blockquote><p>Все взломать можно</p></blockquote></div><p>это ложь. Если это утверждение.</p><p>У вас не хватает слова &quot;теоретически&quot; или &quot;потенциально&quot;.</p>]]></content>
			<author>
				<name><![CDATA[drBatty]]></name>
				<uri>https://linuxforum.ru/profile.php?id=86</uri>
			</author>
			<updated>2014-12-29T23:47:08Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438399#p438399</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438269#p438269" />
			<content type="html"><![CDATA[<div class="quotebox"><cite>Rassol2 пишет:</cite><blockquote><p>а сотку да вы знаете что анб скомпрометировало а что нет ? <br />Оп. камень преткновения. И что использовать тогда ?</p></blockquote></div><p>Нужно ждать компрометации, до этого можно спокойно использовать<br />Тем более если даже есть дыры, рядовым хакерам они неизвестны</p><p>Если информация дешевле цены взлома можно быть спокойным <img src="https://linuxforum.ru/img/smilies/ab.gif" alt="ab" /></p>]]></content>
			<author>
				<name><![CDATA[ism]]></name>
				<uri>https://linuxforum.ru/profile.php?id=3182</uri>
			</author>
			<updated>2014-12-29T11:16:32Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438269#p438269</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438266#p438266" />
			<content type="html"><![CDATA[<div class="quotebox"><cite>ism пишет:</cite><blockquote><p>Все взломать можно, вопрос в цене<br />Если на серваке всегда последняя версия ssh и используются не скомпрометированные пока методы шифрования и соблюдены правила создания доступа, то даже для АНБ с суперкомпьютером ломануть будет проблематично (ежли закладок нет в ssh)</p></blockquote></div><p>а сотку да вы знаете что анб скомпрометировало а что нет ? <br />Оп. камень преткновения. И что использовать тогда ?</p>]]></content>
			<author>
				<name><![CDATA[Rassol2]]></name>
				<uri>https://linuxforum.ru/profile.php?id=15167</uri>
			</author>
			<updated>2014-12-29T11:10:49Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438266#p438266</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438262#p438262" />
			<content type="html"><![CDATA[<p>Все взломать можно, вопрос в цене<br />Если на серваке всегда последняя версия ssh и используются не скомпрометированные пока методы шифрования и соблюдены правила создания доступа, то даже для АНБ с суперкомпьютером ломануть будет проблематично (ежли закладок нет в ssh)</p>]]></content>
			<author>
				<name><![CDATA[ism]]></name>
				<uri>https://linuxforum.ru/profile.php?id=3182</uri>
			</author>
			<updated>2014-12-29T11:02:20Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438262#p438262</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438253#p438253" />
			<content type="html"><![CDATA[<p>ВНЕЗАПНО:</p><p><strong>Все криптографические методы потенциально небезопасны.</strong></p><p>К примеру рассмотрим разложение числа на простые сомножители. Мы этого не умеем. Но математики НЕ доказали, что это невозможно за обозримое время. Теоретически ничто не мешает существованию некого человека, который раскладывает числа на простые сомножители в голове. Также в подвалах КГБ может находится суперкомпьютер. Также…</p><p>Как страшно жить.</p>]]></content>
			<author>
				<name><![CDATA[drBatty]]></name>
				<uri>https://linuxforum.ru/profile.php?id=86</uri>
			</author>
			<updated>2014-12-29T09:54:40Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438253#p438253</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438252#p438252" />
			<content type="html"><![CDATA[<p>Я думаю таких дыр и без этого много.<br /><em>И некоторые специально игнорируются разрабами, да да. </em></p>]]></content>
			<author>
				<name><![CDATA[Rassol2]]></name>
				<uri>https://linuxforum.ru/profile.php?id=15167</uri>
			</author>
			<updated>2014-12-29T09:47:13Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438252#p438252</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Re: Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438251#p438251" />
			<content type="html"><![CDATA[<p>Прочитал &quot;Уточка из документов&quot;</p>]]></content>
			<author>
				<name><![CDATA[Kenny]]></name>
				<uri>https://linuxforum.ru/profile.php?id=33893</uri>
			</author>
			<updated>2014-12-29T09:45:30Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438251#p438251</id>
		</entry>
		<entry>
			<title type="html"><![CDATA[Утечка документов из АНБ свидетельствует о небезопасности SSH и т.д.]]></title>
			<link rel="alternate" href="https://linuxforum.ru/viewtopic.php?pid=438246#p438246" />
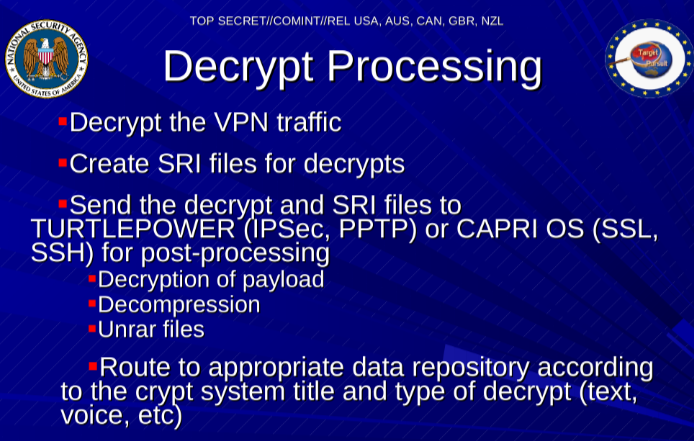
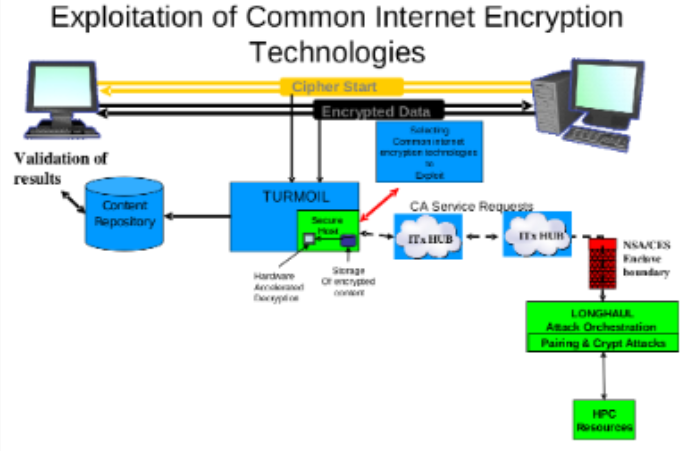
			<content type="html"><![CDATA[<p>Известный исследователь компьютерной безопасности Якоб Аппельбаум (Jacob Appelbaum), являющийся одним из лиц, получивших доступ а архиву документов, захваченных Эдвардом Сноуденом, обнародовал на конференции Chaos Communication Congress (31C3) несколько десятков новых секретных докладов Агентства Национальной Безопасности США.</p><p>&nbsp; &nbsp;Наибольший интерес представляет документ &quot;Intro to the VPN Exploitation Process mentioning the protocols attacked - PPTP, IPSec, SSL, SSH&quot;, в котором утверждается о существовании методов, допускающих проведение атак на PPTP, IPSEC, SSL и SSH, в результате которых может быть осуществлена расшифровка трафика или получения параметров аутентификации. Никаких конкретных пояснений не приводится, только обобщённые заявления о возможности таких атак. Не исключено, что, несмотря на то, то в докладах говорится о расшифровке перехваченного трафика, проводимые АНБ атаки основаны на эксплуатации известных уязвимостей в конкретных реализациях протоколов, в результате которых происходит утечка ключей шифрования или паролей (например, в атаке на IPSec происходит взлом маршрутизатора, осуществляющего шифрование или производится целевая атака на какую-то реализацию VPN).</p><br /><p><span class="postimg"><img src="http://www.opennet.ru/opennews/pics_base/0_1419835465.png" alt="http://www.opennet.ru/opennews/pics_base/0_1419835465.png" /></span></p><br /><p>&nbsp; &nbsp;Серия докладов посвящена рассмотрению методов деанонимизации пользователей Tor, но данные методы рассматриваются как потенциальные, основаны на уже известных техниках, и пока не несут реальной угрозы. Из уже внедрённых в рамках программы PRISM методов рассказывается об организации сбора информации о звонках через Skype и получения доступа к шифрованным VoIP-коммуникациям. Также имеются документы, описывающие проведение экспериментов по организации успешного масштабного перехвата SSL/TLS-трафика.</p><br /><p><span class="postimg"><img src="http://www.opennet.ru/opennews/pics_base/0_1419835525.png" alt="http://www.opennet.ru/opennews/pics_base/0_1419835525.png" /></span></p>]]></content>
			<author>
				<name><![CDATA[lone_wolf]]></name>
				<uri>https://linuxforum.ru/profile.php?id=12648</uri>
			</author>
			<updated>2014-12-29T07:28:28Z</updated>
			<id>https://linuxforum.ru/viewtopic.php?pid=438246#p438246</id>
		</entry>
</feed>