Ресурс WikiLeaks продолжил публикацию документов, полученных из закрытой сети ЦРУ. На этот раз в открытом доступе появилась 175-страничная инструкция по использованию инструментария CherryBlossom, предназначенного для получения контроля над SOHO-маршрутизаторами и беспроводными точками доступа. В списке устройств, на которые может быть осуществлена атака присутствует более 200 моделей, включая маршрутизаторы и беспроводные точки доступа D-Link, Asustek, 3Com, Belkin, Linksys/Cisco, Motorola, Orinoco, US Robotics и других производителей. Основу CherryBlossom составляет устанавливаемый на устройства имплант FlyTrap, оформленный в виде модифицированного варианта штатной прошивки. Внедрение производится через установку фиктивного обновления прошивки в результате эксплуатации уязвимостей, использования предопределённых паролей или путем перепрошивки на этапе поставки потребителю. В документации также упоминается наличие эксплоита, позволяющего через манипуляции с UPnP удалённо извлечь пароль доступа к административному web-интерфейсу для маршрутизаторов и точкек доступа, построенных на чипах Broadcom, включая DLink DIR-130, Linksys WRT300N и Linksys WRT54G. Для взаимодействия с перехваченными устройствами применяется управляющий сервер CherryTree, через который осуществляется отправка команд и координация работы с устройствами. Управление производится через централизованный web-интерфейс CherryWeb. Обмен данными с управляющим сервером зашифрован и аутентифицирован. Управляющие команды закамуфлированы в виде браузерных Cookie и загрузки файлов с изображениями.
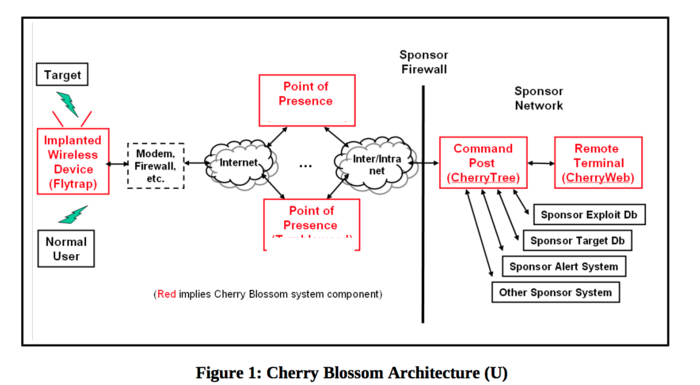
Для запуска на перехваченных устройствах с управляющего сервера передаются "миссии", определяющие сценарии для решения тех или иных задач. Например, поддерживался перехват и анализ транзитного трафика; подключение обработчиков, срабатывающих при выявлении в трафике определённых ссылок, email, имён и масок; перенаправление определённого вида трафика через внешние прокси (например, перехват VoIP); создание VPN-туннеля для проброса трафика; генерация уведомления при активности со стороны отслеживаемой системы; сканирование локальной сети; модификация трафика и проведение MiTM-атак; атаки на системы во внутренней сети и т.п. В опубликованных списках фигурирует информация о моделях устройств вплоть до 2012 года, вероятно, именно в это время произошла утечка документов. Сведения об актуальных в настоящее время моделях отсутствуют.
Источник: http://www.opennet.ru/opennews/art.shtml?num=46707
_источник]]>