 Прилетели новые "грабли" от Canonical (обновление скрипта для UEFI).]]> Прилетели новые "грабли" от Canonical (обновление скрипта для UEFI).]]>
Обозначенная уязвимость, названная как «BootHole» и отслеженная как CVE-2020-10713, находится в загрузчике GRUB2, который, если его использовать, потенциально может позволить злоумышленникам обойти функцию безопасной загрузки и получить высокопривилегированный постоянный и скрытый доступ к целевым системам.
Безопасная загрузка - это функция безопасности Unified Extensible Firmware Interface (UEFI), которая использует загрузчик для загрузки критически важных компонентов, периферийных устройств и операционной системы, обеспечивая при этом выполнение только криптографически подписанного кода во время процесса загрузки.
«Одна из явных целей разработки Secure Boot - не дать неавторизованному коду, даже работающему с правами администратора, получить дополнительные привилегии и постоянство перед ОС, отключив Secure Boot или иным образом изменив цепочку загрузки», - говорится в отчете.
Уязвимость загрузчика GRUB2
Обнаруженное исследователями из Eclypsium, "BootHole" - это уязвимость переполнения буфера, которая затрагивает все версии GRUB2 и существует в том, что она анализирует содержимое из файла конфигурации, который обычно не подписан, как другие файлы и исполняемые файлы, что дает злоумышленникам возможность сломать аппаратный корень механизма доверия.
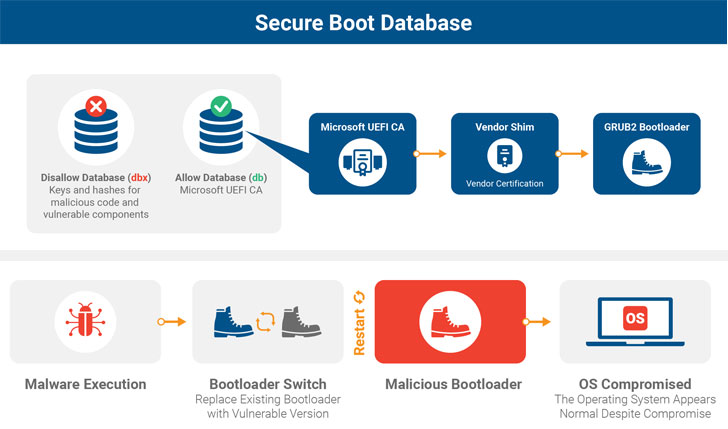
Следует отметить, что файл grub.cfg находится в системном разделе EFI, и, таким образом, для изменения файла злоумышленнику по-прежнему требуется первоначальная точка опоры в целевой системе с правами администратора, которая в конечном итоге предоставит злоумышленнику дополнительную эскалацию привилегия и постоянство на устройстве.
Хотя GRUB2 является стандартным загрузчиком, используемым в большинстве систем Linux, он поддерживает и другие операционные системы, ядра и гипервизоры, такие как XEN.
«Переполнение буфера позволяет злоумышленнику получить выполнение произвольного кода в среде выполнения UEFI, которая может быть использована для запуска вредоносных программ, изменения процесса загрузки, непосредственного исправления ядра ОС или выполнения любого количества других вредоносных действий», - сказали исследователи.
Таким образом, чтобы использовать уязвимость BootHole в системах Windows, злоумышленники могут заменить загрузчики по умолчанию, установленные в системах Windows, на уязвимую версию GRUB2 для установки вредоносного программного обеспечения руткитов.
«Эта проблема также распространяется на любое устройство Windows, которое использует безопасную загрузку со стандартным центром сертификации Microsoft UEFI третьей стороны», - говорится в отчете.
Согласно подробному отчету, который исследователи поделились с The Hacker News, эта уязвимость может привести к серьезным последствиям, и в первую очередь потому, что атака позволяет хакерам выполнять вредоносный код даже до загрузки операционной системы, что затрудняет обнаружение программным обеспечением безопасности. вредоносное ПО или удалите его.
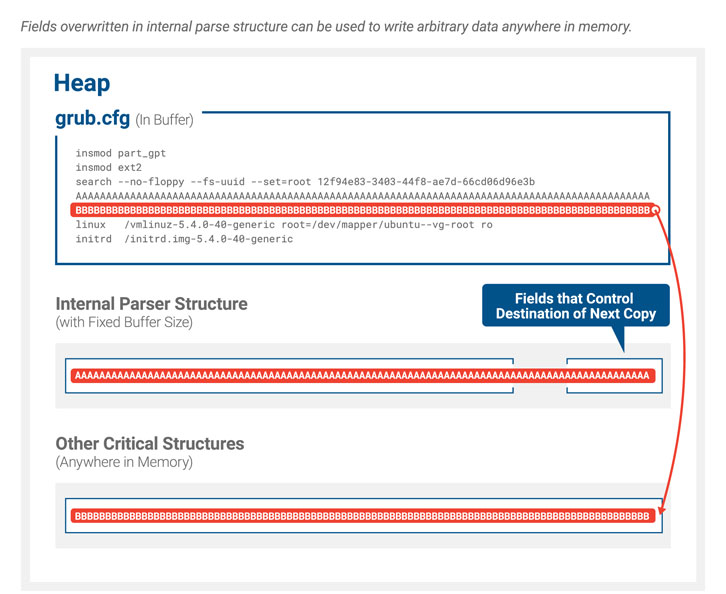
Помимо этого, исследователь также добавил, что «среда выполнения UEFI не имеет рандомизации разметки адресного пространства (ASLR) или предотвращения выполнения данных (DEP/ NX) или других технологий предотвращения эксплойтов, обычно встречающихся в современных операционных системах, поэтому создание эксплойтов для этого вида уязвимости значительно проще ".
Простая установка обновлений и исправлений не решит проблему
Эксперты Eclypsium уже связались с соответствующими отраслевыми организациями, включая поставщиков ОС и производителей компьютеров, чтобы помочь им исправить проблему.
Тем не менее, это не так просто исправить проблему.
Простая установка исправлений с обновленным загрузчиком GRUB2 не решит проблему, поскольку злоумышленники могут заменить существующий загрузчик устройства уязвимой версией.
Согласно Eclypsium, даже «смягчение потребует подписи и развертывания новых загрузчиков, а уязвимые загрузчики должны быть отозваны, чтобы не дать злоумышленникам использовать более старые уязвимые версии в атаке».
Таким образом, затронутые поставщики должны будут сначала выпустить новые версии своих загрузочных прокладок для подписи сторонним CA UEFI Microsoft.
В конце концов, список отзыва UEFI (dbx) также необходимо обновить в прошивке каждой уязвимой системы, чтобы предотвратить запуск этого уязвимого кода во время загрузки.
Этот многоступенчатый процесс смягчения последствий может потребовать годы для организаций, чтобы завершить исправление.
«Однако полное развертывание этого процесса отзыва, вероятно, будет очень медленным. У обновлений, связанных с UEFI, была история создания устройств, непригодных для использования, и поставщики должны быть очень осторожны. Если список отзыва (dbx) обновляется до того, как данный Linux Загрузчик и шим обновляются, после чего операционная система не загружается », - предупреждают исследователи.
В выпущенном сегодня совете Microsoft признал эту проблему, сообщив, что «работает над завершением проверки и проверки совместимости необходимого Центра обновления Windows, который устраняет эту уязвимость».
Он также рекомендовал пользователям применять исправления безопасности, как только они будут выпущены в ближайшие недели.
Помимо Microsoft, многие популярные дистрибутивы Linux также выпустили соответствующие рекомендации, объясняющие недостаток, возможные меры по смягчению и сроки будущих исправлений безопасности.
Вот список всех рекомендаций:
Red Hat (Fedora and RHEL)
Canonical (Ubuntu)
SuSE (SLES and OpenSUSE)
Debian
VMware
Microsoft
HP
______________________
Машинный перевод Google
Оригинал новости:https://thehackernews.com/2020/07/grub2-bootloader-vulnerability.html
*** Добавлено: 30.07.2020 21:58:20 ***
Собственно после того как Ваша система получит все необходимые обновления, обновляем прошивки железа, а не наоборот.