Поддельные приглашения на Google+ используют для кражи банковской информации
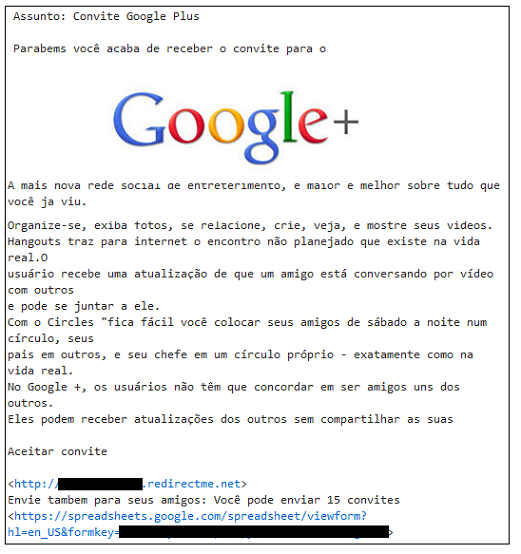
Примерно такое письмо недавно получили некоторые пользователи из Португалии. Это письмо является поддельным приглашением в социальную сеть Google+, массовую рассылку которых недавно зафиксировали эксперты «Лаборатории Касперского». В письме содержались две ссылки: на сайт google*****.redirectme.net и на документ в Google Docs. Перейдя по первой начиналась загрузка уже ранее известной программы Trojan Banker, предназначенной для кражи пользовательской информации, относящейся к банковским системам, системам электронных денег и пластиковых карт. По второй ссылке лежал документ, в котором находилась поддельная форма, предлагающая ввести адреса почты своих друзей и пригласить их. Таким образом, троян снабжён надёжным каналом распространения.
Так ситуацию комментирует Фабио Ассолини, эксперт Лаборатории Касперского:
«Злоумышленники часто играют на человеческом любопытстве и доверчивости. В данном случае жертва сама переходит по зловредной ссылке, заражая свой компьютер. Если вы хотите присоединиться к сети Google+, будьте начеку и открывайте письма только от своих знакомых, с которыми вы заранее договорились о таком приглашении»
К счастью, в России пока подобных случаев не зарегистрировано. Но осторожность никогда не мешает.
Источник — http://habrahabr.ru/blogs/infosecurity/123900/