


В устройствах MicroCell обнаружен встроенный бэкдор
Изучив прошивку мини-базовых станций MicroCell, предназначенных для расширения зоны покрытия 3G-сетей внутри зданий, исследователи выявили критические недоработки в безопасности продукта, которые позволяют из внешних сетей без авторизации полностью контролировать устройство.
Оказалось, что конфигуратор устройства поддерживает выполнение внешних команд, используя для этого простой протокол, работающий поверх UDP без какой-либо авторизации. Судя по всему, данный механизм задуман для автоматизации настройки MicroCell со стороны сотового оператора или для выполнения отладочных действий. Примечательно, что одна из поддерживаемых операций, позволяющая выполнить произвольную системную команду с правами root, называется "BackdoorPacketCmdLine", не скрывая, что по сути данный механизм является бэкдором. Команды принимаются не только через локальный порт, но и через WAN-интерфейс, что позволяет любому злоумышленнику получить контроль над устройством.
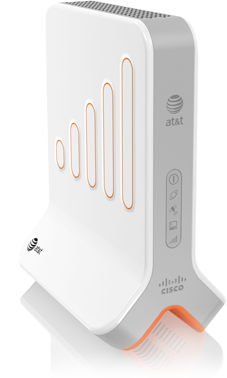
Устройства MicroCell производятся компанией Cisco для клиентов AT&T и поставляются под брендом AT&T. Разбор содержимого прошивки показал, что внутри используется ядро Linux 2.6.21, упакованное при помощи LZMA. Корневая ФС хранится в образе initramfs, который монтируется с поддержкой записи, но изменения не сохраняются между перезагрузками. В состав прошивки входит инструментарий Busybox 1.8.2 (по словам обладателей устройства в документации упомянуто, что исходные тексты могут быть предоставлены по письменному запросу). Устройство может использоваться не только в роли 3G-удлинителя, но и выполнять типичные фунуции сетевого шлюза, поддерживая VLAN, NAT, DHCP, перенаправления DNS-запросов и т.п. Для настройки NAT задействована утилита iptables.
Не менее интересна аппаратная начинка. Устройство комбинирует в себе два SoC - Ralink и picoChip (для обеспечения работы GSM/UMTS и взаимодествия с radio-модулем и Xilinx FPGA). В устройстве также задействован модуль GPS, который используется для получения точного времени и для определения местоположения, которое используется для блокирования работы в необслуживаемых компанией AT&T областях. Для защиты от вмешательства используется 6 джамперов, меняющих настройки при снятии крышки корпуса.
Источник »
Главная ссылка к новости »


