1 (18.03.2013 16:36:18 отредактировано kerogaz)

Поставил я Федора 18 LXDE .  Большое неудобство: сразу подключается графический файерволл и приходится ставить много птичек чтобы его отключить. Можно ли это сделать как Винде одним махом? Кроме того не установился ни один браузер и нет менеджера пакетов. Мрак Я смотрю разработчики Федоры пошли по пути Винды: ставят то чего их не просят Но Гейтс оказался гуманнее: фаервол отключить можно легко. Пусть федоровцы лучше сделают Офис совместимый с Microsoft , как это сделал Mac OS а не дурью маются

2

Запустить:

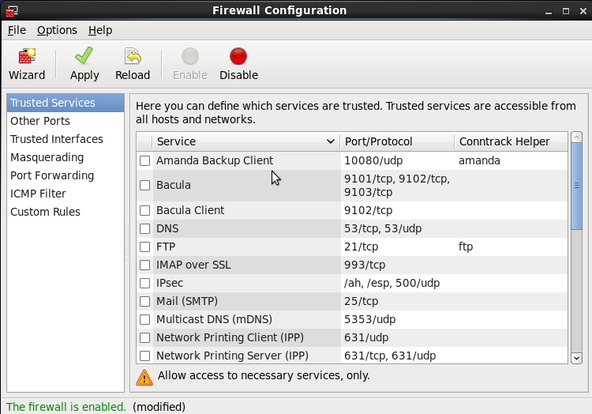
# system-config-firewall

и нажать Выкл. (Disable).

Картинка: http://s0.cyberciti.org/uploads/faq/201 … n-tool.png

3 (18.03.2013 16:43:37 отредактировано kerogaz)

verg пишет:

Запустить:

# system-config-firewall

и нажать Выкл. (Disable).

Картинка: http://s0.cyberciti.org/uploads/faq/201 … n-tool.png

Спасибо попробую, позже, сейчас update идет (731 пакет). Но как-то хитро это :  Firewall ставится в графике а отключается в командной строке ab А почему нужной вещи нет: графического менеджера пакетов и браузеров?

4 (18.03.2013 17:15:33 отредактировано kerogaz)

Но болше всего именя шокировала стратегия этого  firewall: по умолчанию всё закрыто и ты должен сам выбирать что нужно открыть. Не понятно для кого это расчитано: новичок не знает что ему надо открывать а продвинутый пользователь с firewall  работает в командной строке. Полный мрак

5

kerogaz⇓ пишет:

Но болше всего именя шокировала стратегия этого  firewall

Не только в федориной GUI-конфигурялке, такая стратегия по умолчанию =)

6

system-config-firewall
-bash: system-config-firewall: команда не найдена

  ab

7

# /usr/bin/system-config-firewall

Вообще должно быть в меню: "Настройка межсетевого экрана"

8

/usr/bin/system-config-firewall
-bash: /usr/bin/system-config-firewall: Нет такого файла или каталога

  Это уже становится интересно ab

9

kerogaz,
Покажите:

rpm -qa | grep system-config-firewall
ls -l /usr/bin/system*

10 (18.03.2013 18:04:10 отредактировано kerogaz)

verg пишет:
# /usr/bin/system-config-firewall

Вообще должно быть в меню: "Настройка межсетевого экрана"

Нету. И после перезагрузки птички изчезли и мне вновь придется ставить в 4 позициях по 30 птичек ( получается 120 птичек) ураган  aq

11

kerogaz⇓ пишет:

  Это уже становится интересно ab

yum install system-config-firewall

графический режим(псевдографики) влк/откл через  system-config-firewall-tui через.

It is good day to die ...
MS Windows 10
Заметки о главном...

12

i2ks пишет:

yum install system-config-firewall

А откуда =)

сразу подключается графический файерволл и приходится ставить много птичек чтобы его отключить.

13 (18.03.2013 18:10:37 отредактировано kerogaz)

i2ks пишет:
kerogaz⇓ пишет:

  Это уже становится интересно ab

yum install system-config-firewall

графический режим(псевдографики) влк/откл через  system-config-firewall-tui через.

Я полукчаю такойц же error после установки как здесь ab
http://www.linuxbsdos.com/2013/01/20/ho … fedora-18/
Вот теперь настала очередь ставить Apper чтобы снести Firewall .  ag

14

verg⇓ пишет:

А откуда =)

так у него графика. промахнулся чуток))

It is good day to die ...
MS Windows 10
Заметки о главном...

15

kerogaz,
Выводы покажите: Можно ли полность оключить графический Firewal в Fedora 18

16

+ открыть спойлер

rpm -qa | grep system-config-firewall
system-config-firewall-base-1.2.29-8.fc18.noarch
system-config-firewall-tui-1.2.29-8.fc18.noarch
system-config-firewall-1.2.29-8.fc18.noarch
[root@pol ~]# ls -l /usr/bin/system*
lrwxrwxrwx. 1 root root     13 марта 18 13:32 /usr/bin/system-config-authentication -> consolehelper
-rwxr-xr-x. 1 root root     84 дек.  11 12:51 /usr/bin/system-config-date
-rwxr-xr-x. 1 root root   1604 июля  22  2012 /usr/bin/system-config-firewall
-rwxr-xr-x. 1 root root   1207 июля  22  2012 /usr/bin/system-config-firewall-tui
lrwxrwxrwx. 1 root root     13 марта 18 13:31 /usr/bin/system-config-keyboard -> consolehelper
-rwxr-xr-x. 1 root root     95 нояб. 26 19:35 /usr/bin/system-config-printer
-rwxr-xr-x. 1 root root     80 нояб. 26 19:35 /usr/bin/system-config-printer-applet
-rwxr-xr-x. 1 root root     86 дек.  11 17:45 /usr/bin/system-config-users
-rwxr-xr-x. 1 root root 311868 янв.  28 21:05 /usr/bin/systemctl
lrwxrwxrwx. 1 root root     22 марта 18 14:36 /usr/bin/systemd -> ../lib/systemd/systemd
-rwxr-xr-x. 1 root root  44256 янв.  28 21:05 /usr/bin/systemd-ask-password
-rwxr-xr-x. 1 root root  27508 янв.  28 21:05 /usr/bin/systemd-cat
-rwxr-xr-x. 1 root root  48676 янв.  28 21:05 /usr/bin/systemd-cgls
-rwxr-xr-x. 1 root root  52988 янв.  28 21:05 /usr/bin/systemd-cgtop
-rwxr-xr-x. 1 root root  44476 янв.  28 21:05 /usr/bin/systemd-coredumpctl
-rwxr-xr-x. 1 root root  44548 янв.  28 21:05 /usr/bin/systemd-delta
-rwxr-xr-x. 1 root root  31900 янв.  28 21:05 /usr/bin/systemd-detect-virt
-rwxr-xr-x. 1 root root  40192 янв.  28 21:05 /usr/bin/systemd-inhibit
lrwxrwxrwx. 1 root root      8 марта 18 14:36 /usr/bin/systemd-loginctl -> loginctl
-rwxr-xr-x. 1 root root  35980 янв.  28 21:05 /usr/bin/systemd-machine-id-setup
-rwxr-xr-x. 1 root root  31664 янв.  28 21:05 /usr/bin/systemd-notify
-rwxr-xr-x. 1 root root  94628 янв.  28 21:05 /usr/bin/systemd-nspawn
-rwxr-xr-x. 1 root root  27516 янв.  28 21:05 /usr/bin/systemd-stdio-bridge
-rwxr-xr-x. 1 root root   3979 янв.  28 21:05 /usr/bin/systemd-sysv-convert
-rwxr-xr-x. 1 root root  69784 янв.  28 21:05 /usr/bin/systemd-tmpfiles
-rwxr-xr-x. 1 root root  65176 янв.  28 21:05 /usr/bin/systemd-tty-ask-password-agent

17

kerogaz,
Понятно в общем.

У вас firewalld.
Удалите его, если он не такой гибкий и не позволяет отрубить фаервол одной кнопкой.

Так же удалить эти:

firewall-config 
firewall-applet

18

kerogaz,
Ну, ведь стоит же system-config-firewall

Запускайте его от рута:

# /usr/bin/system-config-firewall

Без знака "#"

19

verg пишет:

kerogaz,
Понятно в общем.

У вас firewalld.
Удалите его, если он не такой гибкий и не позволяет отрубить фаервол одной кнопкой.

+ открыть спойлер

Объем изменений: 1.5 M
Продолжить? [y/N]: y
Загрузка пакетов:
Проверка сценария
Проверяем сценарий
Проверка сценария прошла успешно
Выполнение сценария
  Удаление    : firewall-config-0.2.12-4.fc18.noarch                                                                                                                1/2
  Удаление    : firewalld-0.2.12-4.fc18.noarch                                                                                                                      2/2
  Проверка    : firewall-config-0.2.12-4.fc18.noarch                                                                                                                1/2
  Проверка    : firewalld-0.2.12-4.fc18.noarch                                                                                                                      2/2

Удалено:
  firewalld.noarch 0:0.2.12-4.fc18                                                                                                                                     

Удалены зависимости:
  firewall-config.noarch 0:0.2.12-4.fc18                                                                                                                               

Выполнено!

Но.... его иконка осталась и когда я на неё нажимаю вываливат окно firewalla  с предложение его активировать  ag  ag

20

kerogaz⇓ пишет:

Но.... его иконка осталась

Удалите и это: firewall-applet

21 (18.03.2013 18:35:44 отредактировано kerogaz)

verg пишет:
kerogaz⇓ пишет:

Но.... его иконка осталась

Удалите и это: firewall-applet

Спасибо, сделаю позже , сейчас Apper ставлю (72M) на всякий случай и пакетов для звука ни одного нет. Это я ствил по сети с польского зеркала, наверное поляки мстят за ТУ 154  ab  Зато индийская экранная клавиатура есть ag

22

kerogaz⇓ пишет:

сейчас Apper ставлю (72M)

У вас там LXDE или KDE намечается? =)

23 (19.03.2013 08:53:26 отредактировано kerogaz)

verg пишет:
kerogaz⇓ пишет:

сейчас Apper ставлю (72M)

У вас там LXDE или KDE намечается? =)

Это точно, мне больше нравится KDE, но он много графических ресурсов подгружает, не на всякий комп поставишь. А графику Gnome 3 я не перевариваю , не люблю бегать по длигным коридорам графики в поисках нужного приложения По некдобству графического нагромождения  она напоминает Windows 7 ,8 я уже не говорю о таком провале как Vista . Наверное графическая среда  XP это верх совершенства как и Gnom 2

А аплет удалить не удается

yum remove firewall-applet
Загружены модули: langpacks, presto, refresh-packagekit
Совпадений с firewall-applet не найдено.
Пакетов, отмеченных для удаления, нет.

24

Новичок и не должен лезть в конфигурацию файрвола. Новичку не надо открывать порты, иначе это уже не новичок.
Отключить firewalld одной командой можно, но это на твой страх и риск и рассадник вирусов и ботнетов:

# systemctl stop firewalld.service
# systemctl disable firewalld.service

25 (19.03.2013 09:50:51 отредактировано kerogaz)

Vascom пишет:

Новичок и не должен лезть в конфигурацию файрвола. Новичку не надо открывать порты, иначе это уже не новичок.
Отключить firewalld одной командой можно, но это на твой страх и риск и рассадник вирусов и ботнетов:

# systemctl stop firewalld.service
# systemctl disable firewalld.service

Тогда почему же например в Red Hat и его клонах нет по умолчанию такого горбатого фаервола чтобы для его полного отключения надо поставить 120 птичек?  ag  Неужто вирусы и ботнеты боятся бренда? И сколько вирусов в Linux ah ? " В реальности распространению вирусов в среде Linux (и вообще, unix) мешает перечень причин; включая, но не ограничиваясь:
1) Основная масса пользователей таких ОС не работает с полномочиями суперпользователя (в силу своей вменяемости, а также благодаря создателям некоторых Linux-дистрибутивов, к-ые намеренно делают невозможным вход в систему с полномочиями суперпользователя); В отличие от ОС семейства Windows, с Linux-подобной ОС можно работать и без полномочий суперпользователя, а это означает, что ни намеренно, ни с помощью вируса нанести ущерб ОС невозможно;
2) В отличие от ОС семейства Windows, Linux-подобные ОС портированы куда более широкий спектр аппаратного обеспечения; это означает, что, задумай злоумышленник написать вирус, ему пришлось бы позабоиться, чтобы его вирус поддерживал ту аппаратуру, к-ую поддерживает Linux; в свою очередь, это означает, что вирус, как и основная масса ПО для Linux, будет распространяться  в исходниках и пользователю самому придется заниматься его сборкой и установкой; такая идея представляется абсурдом; "

systemctl stop firewalld.service
Failed to issue method call: Unit firewalld.service not loaded

26

Покажи вывод systemctl status firewalld
Если он отключен, значит ты уже вырубил файрвол.

"Вирус" в данном случае было собирательным понятием. Без файрвола дыра в любом стороннем приложении (не в ядре) будет опасна. Это-то ты понимаешь?

27 (19.03.2013 09:57:29 отредактировано kerogaz)

Vascom пишет:

Покажи вывод systemctl status firewalld
Если он отключен, значит ты уже вырубил файрвол.

Файервол я вырубил но иконка осталась и если я её кликаю, то появляется сообщение что фаервол не активен, хотите его активировть? ab Как её удалить со всеми зависимостями?

systemctl status firewalld
firewalld.service
      Loaded: error (Reason: No such file or directory)
      Active: inactive (dead)

28

В LXDE? Ну удали её с панели, как там это делается - уже не дистрибутивоспецифичный вопрос.

29 (19.03.2013 10:01:34 отредактировано kerogaz)

Vascom пишет:

В LXDE? Ну удали её с панели, как там это делается - уже не дистрибутивоспецифичный вопрос.

Так ведь иконка не совсем мёртвая, она ещё ругается ab Появляется как ни в чем ни бывало фаервол со всеми настройками и предлагается его активировать

30

Какая разница? Можешь отследить что это за приложение и в каком пакете оно находится? Можешь её просто удалить с панели?