
Ну теперь не прописывая прокси запусти прогу и проверь.
Ищу дополнительный заработок (удалёнка).
Пьянка без секса – признак алкоголизма.
Пьянка без секса – признак алкоголизма.

Настоятельно просим вас при общении соблюдать Правила форума и законы РФ. Наша тематика вне политики, поэтому воздержитесь от обсуждения ситуации на Украине и связанных с ней событий, независимо от того, какую сторону вы поддерживаете.
Также напоминаем, что наш форум находится в доменной зоне .ru, физически расположен на российских серверах и мы соблюдаем действующее законодательство России. Любые сообщения о политике будут удаляться.
Linux Forum → Администрирование и настройка сетей → Отключить интернет

Ну теперь не прописывая прокси запусти прогу и проверь.
Как я выяснил тащит она их по http и естественно по 80 порту. Из-за прокси она выдает ошибку.
Это элементрано, Ватсон!
Здесь всё делается на основе правил iptables
Примерно вот так:
дубляж.
--=XliN=-- пишет:Как я выяснил тащит она их по http и естественно по 80 порту. Из-за прокси она выдает ошибку.
Это элементрано, Ватсон!
Здесь всё делается на основе правил iptables
Примерно вот так:Консоль:
/sbin/iptables -A FORWARD -i eth0 -p tcp -s $ALL -d $REG --dport 80 -j ACCEPT
Где
eth0 - внутренний интерфйс шлюза
$ALL - ip-адрес машины в локалке, которой нужно вырваться наружу
$REG - удалённый сервер, куда стучится программа
Впринципе фильтр по протоколу можно убрать, если используется что т оещё, отличное от стандартного ТСР
Перед тем как попадет в Forward он будет прокинут в squid правилами.
это зависит от того, в каком порядке он поставит правила.
Если сначала будет идти форвард, а прероутинг потом, то всё сработает, а если наоборот, то будет будто бы он форвард и не добавлял.

Вывод.
Если в iptables прописать и в ишаке выключить прокси, то работает.
Стоит только опять врубить в ишаке сквид, прога захлебывается. Значит она берет еще с ишака. Следовательно не работает, т.к. требуется логин.
это зависит от того, в каком порядке он поставит правила.
Если сначала будет идти форвард, а прероутинг потом, то всё сработает, а если наоборот, то будет будто бы он форвард и не добавлял.
Если не трудно покажи мне хоть один пример реализации твоей мысли.
1) Поставь клиентам Opera или Firefox и там жестоко пропиши а в ишаке убери и будет норм.
2) В настройках прокси (в ишаке) есть настройка для каких сайтов не использовать прокси. (Хотя мало вероятно).
Kettler,
Да чего тут показывать, у правил прероутинг должны быть свои правила форварда. Вот эти самые правила форварад, которые идут в паре с прероутингом, поставить после форварад для определённого айпи. Правила читаются сверху вниз. Если форвар по айпи не сработал, то правила читаются дальше, пока не будет найдено совпадение. Если совпадений не будет свосем найдено, то срабатывает полика по умолчанию.
Чего непонятного то?
Kettler,
Да чего тут показывать, у правил прероутинг должны быть свои правила форварда. Вот эти самые правила форварад, которые идут в паре с прероутингом, поставить после форварад для определённого айпи. Правила читаются сверху вниз. Если форвар по айпи не сработал, то правила читаются дальше, пока не будет найдено совпадение. Если совпадений не будет свосем найдено, то срабатывает полика по умолчанию.
Чего непонятного то?
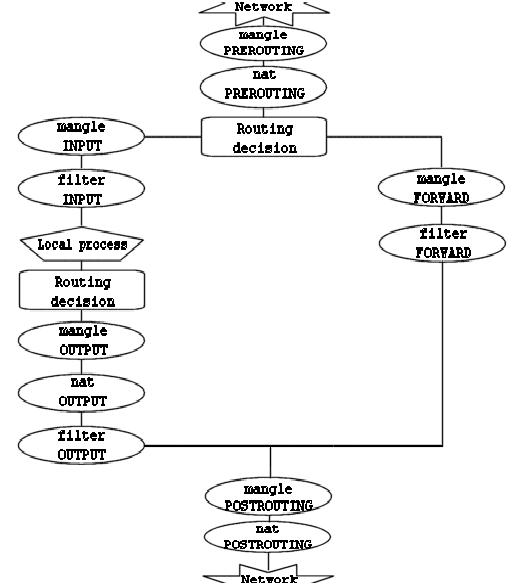
Forward и Prerouting это разные цепочки и настраиваться по разному.
Пакет сначала попадает в цепочку Prerouting и бежит по таблицам (читает ток те правила которые в Prerouting). После того как прошол по правилам попадает в Forward и читает правила которые именно в FORWARD.
Не может сначала пакет оказаться в Forward а потом Prerouting.
Короче проблему решил. В настройках ишака указал не использовать такой то сайт. Тупизм.
Короче проблему решил. В настройках ишака указал не использовать такой то сайт. Тупизм.
Про что я и говорил. Не тупизм. Просто программеры начали пользоваться активно системными вызовами.
Честно сказать это большой плюс. Но могли бы и добавить форму для настройки proxy.
Но без правил iptables эт номер не пройдёт.
Kettler, Да я эту картинку наизусть знаю, просто мы не поняли друг друга, ладно, пофиг объяснятся, главное что у ТС всё заработало.
Но без правил iptables эт номер не пройдёт.
Вот про это я и говорил собственно.
Тоже появилась такая задачка токо по масштабе  .
Решил использовать OpenVpn + AD.
Kettler, Да чё то у многих щас приспичило, мне вот тоже сверху намекают какбы. Видать морозы так действуют. smile
А кто пробовал freeradius приучить к ldap? Просто у меня pptp+freeraduis+mysql работает, но свербит переделать.
Linux Forum → Администрирование и настройка сетей → Отключить интернет
Форум работает на PunBB, при поддержке Informer Technologies, Inc
