Фонд СПО объявил конкурс комиксов на тему ограничения загрузки сторонних систем

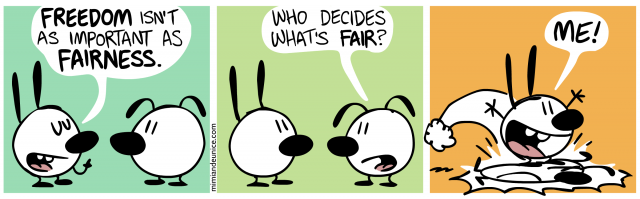
Фонд СПО объявил о проведении конкурса комиксов для привлечения внимания к попыткам привязать пользователей к определённым прошивкам и операционным системам, например через внедрение технологии для блокирования загрузки систем, не имеющих цифровой подписи от производителя. Работы будут приниматься до 17 марта. На конкурс допускаются только произведения, распространяемые под свободными лицензиями. Работы победителей будут в течение месяца размещены на главной странице fsf.org.
http://www.opennet.ru/opennews/pics_base/0_1330586473.png

Кроме того, пользователям предлагается подписать петицию, выразив своё несогласие с попыткам компании Microsoft привязать пользователей ПК к своей системе путем блокирования возможности установки сторонних операционных систем. Напомним, что сертификация оборудования на совместимость с Windows 8 требует, чтобы оборудование поставлялось с включённой опцией безопасной загрузки в UEFI, блокирующей загрузку систем, не имеющих цифровой подписи. Негативная реакция общественности вынудила Microsoft внести изменения в условия сертификации для систем на базе архитектуры x86 и добавить требование для реализации на уровне прошивки возможности ручного отключения режима безопасной загрузки или создания специального интерфейса, через который пользователь может загрузить свои сигнатуры для альтернативных систем. Одновременно, Microsoft ужесточила условия сертификации Windows 8 для оборудования на базе архитектуры ARM, запретив предоставление любых способов отключения безопасной загрузки и блокировав таким образом возможность замены Windows 8 на Linux-дистрибутивы, Android и другие операционные системы на планшетах, смартфонах и прочих устройствах на базе платформы ARM.

Источник »
Главная ссылка к новости »

Был, был и весь вышел...

2

Я не понял, как может MS принудить производителей поддерживать их? Ведь продавцы потом скандалов не оберутся с этой блокировкой...

3

Nigelist, Почитайте про требования к Windows 8
http://www.linux.org.ru/forum/talks/6774673/page3

Истина ускользает от тех кто отказывается её видеть обоими глазами.
Талантам нужно помогать, бездарности пробьются сами.
В Туле настолько суровые парни, что вместо пены для бритья, используют пену монтажную.
cat /broken/hands > /dev/null

4

Я так понял, надо поспешить с апгрейдом ?

Да, у меня Ubuntu.
Нет, не глючит.

5

-=Serj=-, а зачем?
у меня дома на 4 гигах и коре2 дуо прекрасно работает 64-х битная система (Fedora 16) и кде со всеми перделками, видюха нвиди, какая то не помню 512 метров.
Справка от Бога мне не нужна, всего хватает. ИМХО следующие 4-5 релизов моего железа хватит за глаза, а там посмотрим. Как раз эта буча с ограничением загрузки рассосётся.

Истина ускользает от тех кто отказывается её видеть обоими глазами.
Талантам нужно помогать, бездарности пробьются сами.
В Туле настолько суровые парни, что вместо пены для бритья, используют пену монтажную.
cat /broken/hands > /dev/null

6

Vadimsky, дык у меня по-древнее будет - P4 и 2 гига, динозавру лет 8...

Да, у меня Ubuntu.
Нет, не глючит.

7 (02.03.2012 13:31:37 отредактировано Vadimsky)

-=Serj=-, ИМХО ставьте кор i5 или i7 на сегодняшней мамке, и ещё лет на 8 хватит bx
И можно спокойно проскочить период сотрясаний воздуха между майкрософтом и производителями железа, по поводу безопастной загрузки.

P.S. я имел ввиду что не нужно апгрейдится до того железа, где это уже включено.

Истина ускользает от тех кто отказывается её видеть обоими глазами.
Талантам нужно помогать, бездарности пробьются сами.
В Туле настолько суровые парни, что вместо пены для бритья, используют пену монтажную.
cat /broken/hands > /dev/null

8

Vadimsky пишет:

-=Serj=-, ИМХО ставьте кор i5 или i7 на сегодняшней мамке, и ещё лет на 8 хватит bx
И можно спокойно проскочить период сотрясаний воздуха между майкрософтом и производителями железа, по поводу безопастной загрузки.

P.S. я имел ввиду что не нужно апгрейдится до того железа, где это уже включено.


Так это, вроде бы,  пока еще нигде не включено, это безобразие готовится к выходу win-8.

Или где-то уже были случаи?

9

Так и я про тоже, что ещё железки свободные, если можно так сказать.

Истина ускользает от тех кто отказывается её видеть обоими глазами.
Талантам нужно помогать, бездарности пробьются сами.
В Туле настолько суровые парни, что вместо пены для бритья, используют пену монтажную.
cat /broken/hands > /dev/null

10

Vadimsky пишет:

Так и я про тоже, что ещё железки свободные, если можно так сказать.

Вот я и говорю, что можно прохлопать момент...

Да, у меня Ubuntu.
Нет, не глючит.

11

Vadimsky пишет:

ставьте кор i5 или i7 на сегодняшней мамке, и ещё лет на 8 хватит

не хватит ИМХО.

Vadimsky пишет:

я имел ввиду что не нужно апгрейдится до того железа, где это уже включено.

да ладно! что-нить придумаем.

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

12

smile А потом вдруг выяснится, что Windows не ставится на машины ag

Linux Mint 19.3 Mate Edition
Windows 7

13

В майкрософте очередную фигню придумали smile

АХАХХАХААХАХАХХАХАХ!!!11
То есть "Мяу"

14

а что не будет возможности купить бук без предустановлено системой?
Или идет речь о отказе от биоса как такового в строну  UEFI в котором по любому будет эта фича ?

Да как не крути у нас есть пару миллионов о на которых уже не закроешь глаза, и Столма

Никогда не бойся делать то, что ты не умеешь. Помни, "КОВЧЕГ" был построен ЛЮБИТЕЛЕМ. ПРОФЕССИОНАЛЫ построили "ТИТАНИК"

15

Моё видение, это будет так.
Эта CENSORED будер реализована в биосе по типу опции. По умолчанию опция будет включена.
Как много пользователей домашних компов ще знают что такое биос? Наверное немного, вот на них это и расчитанно.
А мы, заходмим в биос, отключаем её "на свой страх и риск" и ставим в "своё удовоьствие" то что считаем нужным.
Как то так.
Но как говорится пожуём увидим.

Истина ускользает от тех кто отказывается её видеть обоими глазами.
Талантам нужно помогать, бездарности пробьются сами.
В Туле настолько суровые парни, что вместо пены для бритья, используют пену монтажную.
cat /broken/hands > /dev/null

16

Rassol2 пишет:

а что не будет возможности купить бук без предустановлено системой?
Или идет речь о отказе от биоса как такового в строну  UEFI в котором по любому будет эта фича ?

Да как не крути у нас есть пару миллионов о на которых уже не закроешь глаза, и Столма

Возможность конечно будет, но придется быть внимательнее при покупке что бы не "вляпаться".

Более-менее подкованные люди всегда смогут выбрать правильное железо и отключить лишнее при необходимости. Но вот обычные пользователи станут пожизненными "подданными" MS так как попробовать линукс/bsd станет несколько сложнее.

Кстати, защищенная загрузка в UEFI  - Полноценная угроза Госпрограмме по СПО: Нац ОС, я думаю, так и будет на базе Linux. По этому есть предложение: Написать письма в службу по правам потребителей, ФАС и Президенту - Так и так ввиду национальной угрозы (нельзя будет запускать нац ос, Запретить ввоз и продажу в России Материнских плат без поддержки отключения защищенной загрузки. + В блог Президенту -   я думаю, что даже сам факт обращения подействует отрезвляюще на производителей - которые незахотят терять рынок России.

ROSA FRESH R11

18

Vadimsky пишет:

Как много пользователей домашних компов ще знают что такое биос? Наверное немного, вот на них это и расчитанно.

ничего. загрузку с CDROM отлично включают, чтоб WinXP поставить, и эту CENSORED выключат без проблем. Пендосы не в счёт, "они тупыыыее"(С)Задорнов.

Галахов Роман пишет:

Кстати, защищенная загрузка в UEFI  - Полноценная угроза Госпрограмме по СПО: Нац ОС, я думаю, так и будет на базе Linux. По этому есть предложение: Написать письма в службу по правам потребителей, ФАС и Президенту - Так и так ввиду национальной угрозы (нельзя будет запускать нац ос, Запретить ввоз и продажу в России Материнских плат без поддержки отключения защищенной загрузки. + В блог Президенту -   я думаю, что даже сам факт обращения подействует отрезвляюще на производителей - которые незахотят терять рынок России.

подождите немного, сейчас крабе вернётся через пару дней, он быстро всем п****к навешает. Т.к. его МСВС тоже ведь не взлетит.

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

подождите немного, сейчас крабе вернётся через пару дней, он быстро всем п****к навешает. Т.к. его МСВС тоже ведь не взлетит.

Я так понял, что это ОС для Вооруженных сил- А такая организация думаю сможет договорится с каким-то (скорее всего Российским) производителем о выпуске ограниченной партии ПК с материнами без ограничений или со старым bios (думаю, что в тех ПК не нужны будут HDD более 2-3 тб. и другие новшества) и разошлет по своим организациям (тем более - все это происходит в качестве госзакупок на аукционах и тендерах.) Вобщем они выход возможно наидут.
Чего не скажешь про обычных пользователей.

ROSA FRESH R11

20

Сложно добавить цифровую подпись? Я думаю Марк подсуетится.

21

Галахов Роман пишет:

Я так понял, что это ОС для Вооруженных сил

не совсем. Это для Кровавой ГБни.

Галахов Роман пишет:

А такая организация думаю сможет договорится с каким-то (скорее всего Российским) производителем о выпуске ограниченной партии ПК

уже договорилась естественно. Путём скупки оного предприятия или иной формой тотального контроля  wink

Галахов Роман пишет:

(думаю, что в тех ПК не нужны будут HDD более 2-3 тб. и другие новшества)

думаю ядро 2.4 все эти новшества тупо не умеет bx

Галахов Роман пишет:

Вобщем они выход возможно наидут.
Чего не скажешь про обычных пользователей.

эх... Да... Не служить вам в разведке  :o
Почитайте, для кого делают ОС производители МСВС. И вам всё станет сразу ясно. Это не гостайна, есть в вике.
Объясняю популярно: нельзя изготавливать "сверх-секретные компьютеры", и одновременно "обычные". По соображениям безопасности. Враг может легко отследить объекты ГБ по закупкам сверх-секретного оборудования. И знаете как эта проблема решена всеми (контр)разведками мира? Тривиально - делается только "обычное" оборудование. Ну некоторые вещи немного переделать приходится. Но не сильно. Для компьютеров это и не нужно. В итоге ни изготовитель, ни продавец не знают, да и не могут знать, куда пойдёт небольшая партия их компьютеров. Это тоже не гостайна, уже лет 100, как минимум.

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

22

Alecks-ei пишет:

Сложно добавить цифровую подпись?

да. Проблема в том, что ЭЦП нужно будет добавлять ВСЕМ производителям. И если вендовую они будут добавлять наперегонки, то вот линуксоидные...

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

23

drBatty, так...ЭЦП добавляют в ОС или железо? Ну и дальше объясните.

24

Alecks-ei пишет:

ЭЦП добавляют в ОС или железо?

в ос. в железо добавляют публичный ключ, который позволяет проверить подпись.
Есть ещё секретный ключ, он позволяет подписывать что угодно так, что любой может проверить подпись зная публичный ключ.
Т.о. M$ создаёт пару ключей, и публичный выкладывает публично. Производители вставляют этот ключ в BIOS, последний проверяет, и грузит только если подпись действительно от мысы.
имея BIOS+публичный ключ+подписанную ОС невозможно узнать секретный ключ.
Если сменить хоть 1 бит в ОС она не установится (прощайте кряки...)

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

25

drBatty пишет:

Если сменить хоть 1 бит в ОС она не установится (прощайте кряки...)

Как бэ кряки ставятся после установки ОС. :rolleyes:

26

Alecks-ei пишет:

Как бэ кряки ставятся после установки ОС.

мысы может подписать каждый из своих компонентов. Тогда ОС и не загрузится. Вроде как этого мысы и добивается, дескать "с вирусами будет покончено". Улыбаемся и машем.

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

27

drBatty, а как же обновления и СП? А если программы разные (не вредоносные) полезут в системку? Даже самоделки, это же крындец будет системке.

28

Alecks-ei пишет:

а как же обновления и СП?

это не проблема, просто каждый пакет должен быть подписан ключом мысы. Между прочим, в Linux уже давно так - при установке сохраняется публичный ключ, а потом система проверяет все обновления. Даже если зеркало взломают, никто просто не поставит испорченные пакеты.

Alecks-ei пишет:

А если программы разные (не вредоносные) полезут в системку? Даже самоделки, это же крындец будет системке.

да. это так. Мало того, мысы может за $$$малую$толику$$$ сделать системный модуль проверки ЭЦП фотошопа, и всё - прощай фотошоп. Модуль не взломать ибо он системный, и эта система просто не запустит фотошоп, ибо ЭЦП(уже другая) не сходится. Вот так-то.

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

29

да, забыл. В венде на счёт своих обновлений тоже давно так (они подписаны). А ещё венда проверяет правильность подписи всех программ. Но пока ставит, хоть и с предупреждением. Тот же фотошоп подписан адобой, и мысы знает адобовский ключ.

Карусель разнесло по цепочке за час
Всех известий — конец
Да, весна началась!
(всё к лицу подлецу, как родному отцу, не рассказывай, батя, и так всё пройдёт)

30

drBatty, теперь мне хочется чтобы у них всё получилось с ОС (вендекапец же), а с железом...у меня друг без ЭЦП в UEFI уже мучается (хотя он говорил что такое на Asus, на MSI проблем вроде нет).
Интересно, а на "старом" железе 8-ку можно будет поставить с такой политикой?  :lol: