1

DDoS-троянцы атакуют Linux
http://cdn.ttgtmedia.com/ITKE/uploads/blogs.dir/174/files/2012/01/tux_virus.png


Стереотипное мнение о том, что операционные системы, построенные на базе ядра Linux, в силу особенностей своей архитектуры полностью защищены от проникновения вредоносных программ, заметно облегчает жизнь злоумышленникам, распространяющим подобное ПО. В мае 2014 года специалисты компании Доктор Веб выявили и исследовали рекордное по сравнению с предыдущими месяцами количество троянцев для ОС Linux, значительная часть которых предназначена для организации DDoS-атак.
Эти вредоносные программы объединяют общие черты: во-первых, они предназначены для организации DDoS-атак с использованием различных протоколов, а во-вторых, по косвенным признакам можно сделать вывод о том, что большинство исследованных DDoS-троянцев создано одним и тем же автором.
Так, вредоносная программа, добавленная в вирусные базы Dr.Web под именем Linux.DDoS.3, обладает достаточно широким спектром функциональных возможностей. После своего запуска троянец определяет адрес командного сервера и отправляет на него информацию об инфицированной системе, а затем ожидает получения конфигурационных данных с параметрами текущей задачи (отчет о ее выполнении также впоследствии отправляется злоумышленникам). Linux.DDoS.3 позволяет осуществлять DDoS-атаки на заданный сервер с использованием протоколов TCP/IP (TCP flood), UDP (UDP flood), а также отправляет запросы на серверы DNS для усиления эффективности атак (DNS Amplification).
Еще одна модификация данной угрозы, получившая наименование Linux.DDoS.22, ориентирована на работу с дистрибутивами Linux для процессоров ARM, а Linux.DDoS.24 способен инфицировать серверы и рабочие станции, на которых используются 32-разрядные версии Ubuntu и CentOS. Троянец Linux.DDoS.24 устанавливается в систему под именем pktmake и автоматически регистрирует себя в параметрах автозагрузки ОС. После запуска он также собирает сведения об аппаратной конфигурации инфицированного компьютера — в том числе о типе процессора и объеме памяти — и отправляет ее в зашифрованном виде на принадлежащий киберпреступникам управляющий сервер. Основное предназначение этой вредоносной программы заключается в выполнении DDoS-атак по команде с удаленного узла.
Следующая группа угроз для ОС Linux, исследованных специалистами «Доктор Веб» в текущем месяце, включает троянцев Linux.DnsAmp.1, Linux.DnsAmp.2, Linux.DnsAmp.3, Linux.DnsAmp.4 и Linux.DnsAmp.5. Некоторые вредоносные программы семейства Linux.DnsAmp используют сразу два управляющих сервера и способны инфицировать как 32-разрядные (Linux.DnsAmp.1, Linux.DnsAmp.3, Linux.DnsAmp.5), так и 64-разрядные (Linux.DnsAmp.2, Linux.DnsAmp.4) версии Linux. Подобно другим представителям данного класса DDoS-троянцев, Linux.DnsAmp регистрирует себя в автозагрузке, собирает и отправляет на удаленный сервер сведения о конфигурации инфицированной машины (версия ОС, частота процессора, объем свободной памяти и Swap-кэша, и т. д.), после чего ожидает поступления управляющих команд. Среди возможностей данного класса троянцев необходимо отметить следующие:
SYN Flood (отправка специально сформированного пакета на атакуемый узел до тех пор, пока тот не перестанет отвечать на запросы);
UDP Flood (устанавливается соединение с атакуемым узлом по протоколу UDP, после чего троянец пытается отправить жертве 1 000 сообщений);
Ping Flood (с использованием протокола ICMP формируется эхо-запрос, в котором в качестве идентификатора используется PID процесса, а данные представляют собой hex-значение 0xA1B0A1B0);
отправка запросов на серверы DNS (DNS Amplification);
отправка запросов на серверы NTP (NTP Amplification — в ранних версиях троянца функция реализована, но не используется).
Также по команде с удаленного сервера Linux.DnsAmp может записать информацию в файл журнала, повторить атаку или обновиться.
Троянцы Linux.DnsAmp.3 (для 32-разрядных версий Linux) и Linux.DnsAmp.4 (для 64-разрядных Linux-дистрибутивов) представляют собой модификации первой версии Linux.DnsAmp с предельно упрощенной системой команд. Фактически, эти реализации троянца могут выполнять только три поступающих с управляющего сервера директивы: начать DDoS-атаку, остановить атаку и записать данные в файл журнала. Следует отметить, что многие из перечисленных выше вредоносных программ используют одни и те же управляющие серверы.
Наконец, следует упомянуть о вредоносной программе для ARM-совместимых дистрибутивов Linux, получившей наименование Linux.Mrblack. Этот троянец также предназначен для выполнения DDoS-атак с использованием протоколов TCP/IP и HTTP. Он имеет довольно примитивную архитектуру и, подобно другим аналогичным угрозам, действует по команде с управляющего сервера.
Командные центры, с использованием которых осуществляется управление упомянутыми троянскими программами, располагаются преимущественно на территории Китая, и реализованные с их помощью DDoS-атаки направлены, в основном, против китайских интернет-ресурсов.

P.S. Собственно интересует мнение сообщества о данной угрозе: на сколько она актуальна и действительно ли она имеет место быть или это вброс антивирусной компании?

Источник

2 (16.05.2014 15:14:01 отредактировано overlayer)

специалисты компании Доктор Веб

ага! так им за это деньги платят ab вот если бы это выяснил слесарь Вася- тогда бы была новость.

Троянцы - это не вирусы, в обычном понимании этого слова широкими массами.

3

overlayer пишет:

Троянцы - это не вирусы, в обычном понимании этого слова широкими массами.

Согласен с вами, но вирусы о которых вы подразумеваете, принципиально не могут существовать в Linux, по крайней мере на данный момент.
Вот интересно,  троянцы Linux.DDoS.24 каким образом могут установится в систему без согласия пользователя, т.е им не нужен рут доступ?

4

пахнет бредом, но исключать не будем.
Хотя нет пахнет бредом.

Никогда не бойся делать то, что ты не умеешь. Помни, "КОВЧЕГ" был построен ЛЮБИТЕЛЕМ. ПРОФЕССИОНАЛЫ построили "ТИТАНИК"

5

military, последний "кроссплатформенный вирус" оказался дополнением для браузера "распространяемый средствами социальной инженерии", то есть, тупо впариваемый тупому юзеру под видом каких-то ненужных ништяков. Естественно рут-права тут ни при чём, всё работало в пределах прав юзера. С АРМ-архитектурой всё проще, на мобильных устройствах у пользователя по определению права на инсталляцию ПО. Так что, это всё полная фигня и самопиар антивирусных компаний.

6

stranger , спасибо за ответ, но ведь есть другая разновидность трояна, как раз под серверы и рабочие станции:

Linux.DDoS.24 способен инфицировать серверы и рабочие станции, на которых используются 32-разрядные версии Ubuntu и CentOS.


Наверное нам нужен ответ лаборатории, представителя компании.  bn

7

military, вот оно точно также и распространяется. Через левые репозитории для админа-идиота.

8

На чем оно написано хоть?
А-то знаем мы эти "вирусы"... Пытаешься его целенаправленно запустить (в чруте, конечно же) из познавательных целей, а оно: "Эту библиотеку мне подавай, а еще вот эту, а вон ту даунгрейдить надо, иначе не запущусь!"
Аж весь интерес пропадает.

Йа тьомный эльф

9

military пишет:

32-разрядные версии Ubuntu и CentOS

Вот а вы мне не верили.... когда я говорил что если зловреды и появятся то в первую очередь в Ubuntu...
А вот CentOS каким боком всплыло... ведь не самый он популярный...
Как вариант и если внимательно изучить "непроверенные новости" можно понять что единственный автор (так и написано в новости) этих троянцев мог принимать участие в разработке пакетов для этих дистрибутивов. И заразить системы изнутри, а не извне.

З.Ы.
Так же то что указаны только 32-разрядные версии лишний раз доказывает что 64-x защищенней.

10

military пишет:

Троянец Linux.DDoS.24 устанавливается в систему под именем pktmake и автоматически регистрирует себя в параметрах автозагрузки ОС.

O_o
они ее запускают от root что ли.... или в трояне реализован экплоит для повышения привилегий в системе...

Верить нельзя никому...

11

mozgfx пишет:

Так же то что указаны только 32-разрядные версии лишний раз доказывает что 64-x защищенней.

Dr.Web такой Dr.Web:

military пишет:

32-разрядные (Linux.DnsAmp.1, Linux.DnsAmp.3, Linux.DnsAmp.5), так и 64-разрядные (Linux.DnsAmp.2, Linux.DnsAmp.4) версии Linux.

Linux.DnsAmp.4
Группа троянских программ для ОС Linux, предназначенных для осуществления DDoS-атак. Cпособны инфицировать как 32-разрядные (Linux.DnsAmp.3), так и 64-разрядные (Linux.DnsAmp.4) версии Linux.

Фактически, данные вредоносные программы являются модификациями троянцев Linux.DnsAmp.1 и Linux.DnsAmp.2, и отличаются числом выполняемых команд.

После запуска троянец автоматически регистрирует себя в параметрах автозагрузки ОС путем модификации файла etc/rc.d/rc.local. Далее троянец создает два потока, каждый из которых выполняет аналогичные действия, но использует разные управляющие сервера.

После установки соединения с управляющим сервером троянец собирает информацию о машине, на которой запущен, в частности:

Название и версия ОС;
Объем свободной памяти и Swap-кэша;
Частота процессора;
Данные из файла dosset.dtdb, которые записываются в этот файл при получении определенной команды от управляющего сервера.
Все полученные данные отправляются на удаленный управляющий сервер, от которого троянец ожидает получения команды. Если в процессе получения команды возникает ошибка, то троянец собирает дополнительную информацию, которая также отправляется на управляющий сервер.

Источник

Вообщем жути нагоняют и никакой конкретики.

12

mozgfx пишет:
military пишет:

32-разрядные версии Ubuntu и CentOS

Вот а вы мне не верили.... когда я говорил что если зловреды и появятся то в первую очередь в Ubuntu...
А вот CentOS каким боком всплыло... ведь не самый он популярный...

Ну сказал же выше - малоконтролируемые левые репозитории. Никакого другого способа. Что в одной, что в другой.

13

military пишет:

После запуска троянец автоматически регистрирует себя в параметрах автозагрузки ОС путем модификации файла etc/rc.d/rc.local.

Как? Или Вы ему сами root права дали?

Slackware  14.1 KDE
Один Терафлю это 1024 Гигафлю или 1048576 Мегафлю!!!

14

frost42, ну а как ещё? Вместе с установкой левого ПО. Иначе никак.

15

stranger,  Ну так! то ли ещё будет! ag

Slackware  14.1 KDE
Один Терафлю это 1024 Гигафлю или 1048576 Мегафлю!!!

16

military пишет:

Linux.DnsAmp.1

Ставил такой ab
Работает исключительно из-под Wine. И всё время напоминает об обязательной установке Dr.Web Server ab

Linux Mint 19.3 Mate Edition
Windows 7

17

stranger пишет:

Ну сказал же выше - малоконтролируемые левые репозитории. Никакого другого способа. Что в одной, что в другой.

Хорошо, тогда подскажите если не затруднит, какие по вашему репы лучше тогда юзать кроме тех что идут по дефолту с системой ? я веду речь о CentOS

Спросить - стыд минуты, не узнать - стыд всей жизни

18

lone_wolf, по моему скромному мнению, для вебсервера родных достаточно, а больше лично мне она ни за чем не нужна.

19

stranger пишет:

lone_wolf, по моему скромному мнению, для вебсервера родных достаточно, а больше лично мне она ни за чем не нужна.

ну насчет веб сервера... да согласен  bw

Спросить - стыд минуты, не узнать - стыд всей жизни

20

lone_wolf, вооотъ... Тогда получается вывод: левые репы CentOS нужны кому? Ага! Вот на них малвареписатели и расчитывают.

21

stranger пишет:

lone_wolf, вооотъ... Тогда получается вывод: левые репы CentOS нужны кому? Ага! Вот на них малвареписатели и расчитывают.

ну так помимо веб-сервера там и другие виды серверов и задач используются.

Спросить - стыд минуты, не узнать - стыд всей жизни

22

lone_wolf, я только о себе. Использовать её в виде локального сервера никогда и в голову не приходило.

23

stranger пишет:

lone_wolf, я только о себе. Использовать её в виде локального сервера никогда и в голову не приходило.

ну эт да на вкус и цвет фломастеры разные  ag

Спросить - стыд минуты, не узнать - стыд всей жизни

24

lone_wolf, просто вопрос удобства.

25

Не опять, а снова.
Linux.BackDoor.Gates.5 – еще один троянец для Linux

Укоренившееся в сознании некоторых пользователей мнение о том, что для операционных систем, построенных на базе ядра Linux, на сегодняшний день не существует серьезных угроз, все чаще подвергается испытаниям на прочность. В мае 2014 года специалисты антивирусной компании «Доктор Веб» обнаружили рекордное по сравнению с предыдущими месяцами число вредоносных программ для Linux, и уже в июне этот список пополнился новыми представителями Linux-троянцев, получивших общее название Linux.BackDoor.Gates.

Вредоносные программы семейства Linux.BackDoor.Gates, об одном из представителей которого, Linux.BackDoor.Gates.5, мы хотели бы рассказать в этой статье, сочетают в себе функциональные возможности классического бэкдора и троянца для организации DDoS-атак. Угроза ориентирована на 32-разрядные дистрибутивы Linux, и по ряду признаков можно сделать вывод о том, что ее авторами являются те же вирусописатели, которые разработали троянцев семейств Linux.DnsAmp и Linux.DDoS. Троянец состоит из двух функциональных модулей: основной представляет собой бэкдор, способный выполнять поступающие от злоумышленников команды, второй, сохраняемый на диск основным модулем в процессе установки троянца, предназначен для осуществления DDoS-атак. В ходе своей работы Linux.BackDoor.Gates.5 собирает и передает злоумышленникам следующую информацию об инфицированном компьютере:

Количество ядер CPU (читает из /proc/cpuinfo).
Скорость CPU (читает из /proc/cpuinfo).
Использование CPU (читает из /proc/stat).
IP Gate'a (читает из /proc/net/route).
MAC-адрес Gate'a (читает из /proc/net/arp).
Информацию о сетевых интерфейсах (читает из /proc/net/dev).
MAC-адрес сетевого устройства.
Объем памяти (используется параметр MemTotal из /proc/meminfo).
Объем переданных и полученных данных (читает из /proc/net/dev).
Название и версию ОС (с помощью вызова команды uname).
После своего запуска Linux.BackDoor.Gates.5 проверяет путь к папке, из которой он был запущен, и в зависимости от полученного результата может реализовать четыре возможные модели поведения.

Если путь расположения исполняемого файла бэкдора отличен от путей утилит netstat, lsof, ps, то троянец запускает себя в системе как демон, после чего начинает процедуру инициализации, в процессе которой расшифровывает из своего тела конфигурационный файл. Этот файл содержит различные данные, необходимые для работы троянца, такие как, например, IP-адрес и порт управляющего сервера, параметры установки бэкдора и некоторые другие.

В зависимости от значения параметра g_iGatsIsFx в конфигурационном файле троянец либо самостоятельно соединяется с управляющим сервером, либо ожидает входящего соединения — после успешной установки такового бэкдор проверяет IP-адрес обращающегося к нему узла и работает с ним, как с командным сервером.

В процессе своей установки троянец проверяет файл /tmp/moni.lock, и, если он не пустой, читает записанное в него значение (PID процесса) и «убивает» процесс с таким ID. Затем Linux.BackDoor.Gates.5 проверяет, запущен ли в системе DDoS-модуль и собственный процесс бэкдора (если они запущены, эти процессы также «убиваются»). Если в файле конфигурации установлен специальный флаг g_iIsService, то троянец прописывает себя в автозагрузку, записывая строку #!/bin/bash\n<path_to_backdoor> в файл /etc/init.d/, после чего Linux.BackDoor.Gates.5 создает следующие символические ссылки:

ln -s /etc/init.d/DbSecuritySpt /etc/rc1.d/S97DbSecuritySpt
ln -s /etc/init.d/DbSecuritySpt /etc/rc2.d/S97DbSecuritySpt
ln -s /etc/init.d/DbSecuritySpt /etc/rc3.d/S97DbSecuritySpt
ln -s /etc/init.d/DbSecuritySpt /etc/rc4.d/S97DbSecuritySpt
Если в конфигурационном файле установлен флаг g_bDoBackdoor, троянец проверяет также наличие у своего процесса прав root, для чего пытается открыть файл /root/.profile. Затем бэкдор копирует себя в /usr/bin/bsd-port/getty и запускает. На финальном этапе установки Linux.BackDoor.Gates.5 создает еще одну собственную копию в папке /usr/bin/ с именем, записанным в конфигурационном файле, а также замещает собой следующие утилиты:

/bin/netstat
/bin/lsof
/bin/ps
/usr/bin/netstat
/usr/bin/lsof
/usr/bin/ps
/usr/sbin/netstat
/usr/sbin/lsof
/usr/sbin/ps
На этом процесс установки троянца завершается и вызывается функция для выполнения его основных задач.

В случае использования двух других алгоритмов поведения троянец также стартует на инфицированном компьютере как демон, проверяет, запущены ли его компоненты путем чтения соответствующего .lock-файла (и, если нет, запускает их), однако использует разные имена для сохранения файлов и регистрации себя в автозагрузке.

Установив связь с командным сервером, Linux.BackDoor.Gates.5 получает от него конфигурационные данные с заданием, которое должен выполнить бот. По команде злоумышленников троянец способен осуществить автообновление, начать или прервать DDoS-атаку на удаленный узел с заданным IP-адресом и портом, выполнить команду из блока конфигурационных данных или установить соединение для выполнения других команд с удаленным узлом, имеющим заданный IP-адрес.

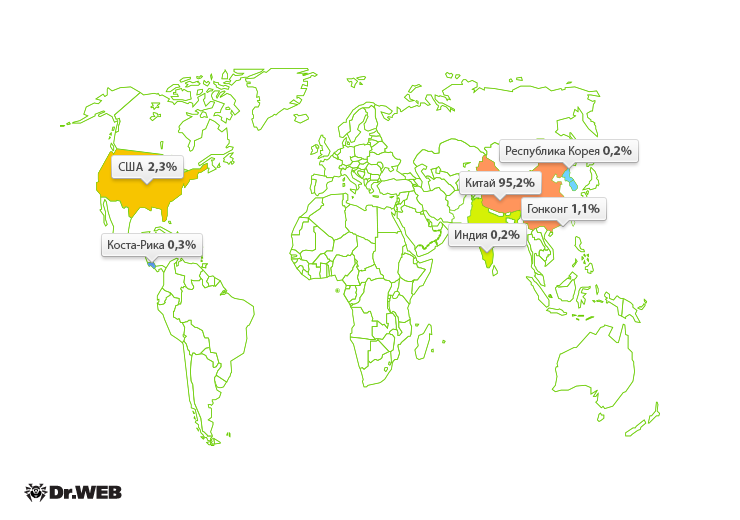
Основной целью DDoS-атак, осуществляемых с помощью этого бэкдора, являются китайские серверы, однако среди избранных злоумышленниками целей встречаются и другие страны — географическое распределение DDoS-атак, реализованных с использованием этого троянца, показано на следующей иллюстрации:

http://st.drweb.com/static/new-www/news/2014/june/worldmap_Hot_ru.png

Источник

Что делать-то будем? Ставим по тыщу антивирусов?

26

military, Dr. Web просто расширяет клиентуру ab
На самом деле в Linux троян DDOS весьма сложно реализовать. Вероятно, ваш диск С в Ubuntu содержит хряки и кряки ab

Linux Mint 19.3 Mate Edition
Windows 7

27 (05.06.2014 19:44:17 отредактировано neol)

military пишет:

Что делать-то будем? Ставим по тыщу антивирусов?

Антивирус мозга не заменит. Даже "тыща" антивирусов не заменит.

Wolfenberg пишет:

На самом деле в Linux троян DDOS весьма сложно реализовать.

А какая разница в какой ОС запускать троян? Само название как бы намекает, что для распространения нужна только приличная пачка идиотов, коими земля-матушка никогда не обеднеет.

28

neol пишет:

Само название как бы намекает, что для распространения нужна только приличная пачка идиотов, коими земля-матушка никогда не обеднеет.

Ой та ладно  ab  И через скрипты не загружаются трояны и все файлы на флешке (работа.doc ) вы перепроверяете.

29

military, какие, нафиг, .doc? Вы вообще понимаете о чём говорите? Какие скрипты???

30

military пишет:
neol пишет:

Само название как бы намекает, что для распространения нужна только приличная пачка идиотов, коими земля-матушка никогда не обеднеет.

Ой та ладно  ab  И через скрипты не загружаются трояны и все файлы на флешке (работа.doc ) вы перепроверяете.

Дорогой, вы там что празднуете?
Во всяком случае трудно представить как на трезвую голову человек напишет сам себе код для закачки и установки с запуском всякого мусора.

Linux Mint 19.3 Mate Edition
Windows 7