

1

Прежде всего давайте выясним, что такое BIOS и UEFI, и для чего они служат в компьютере?

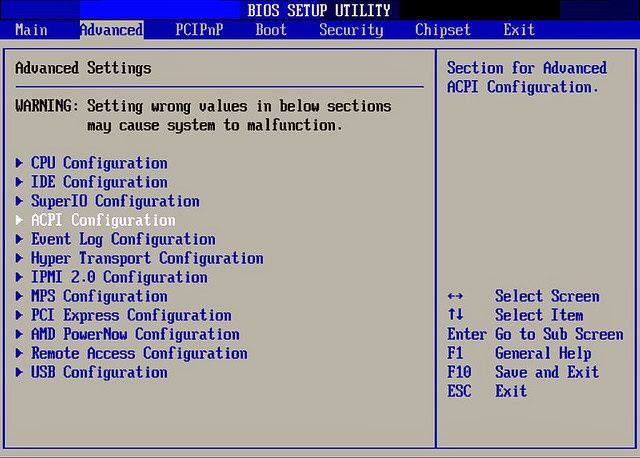
1. BIOS (англ. basic input/output system — «базовая система ввода-вывода»).
В персональных IBM PC-совместимых компьютерах, использующих микроархитектуру x86, BIOS представляет собой набор записанных в микросхему EEPROM (ЭСППЗУ) персонального компьютера микропрограмм (образующих системное программное обеспечение), обеспечивающих начальную загрузку компьютера и последующий запуск операционной системы. (Wiki)
http://1.bp.blogspot.com/-V05HPhOCYg0/Uoejofb7ORI/AAAAAAAABHY/f-cvVWt3-wI/s640/189646022_da46c0cdbf_z.jpg

2. UEFI — Extensible Firmware Interface (EFI) (англ. Расширяемый интерфейс прошивки) — интерфейс между операционной системой и микропрограммами, управляющими низкоуровневыми функциями оборудования, его основное предназначение: корректно инициализировать оборудование при включении системы и передать управление загрузчику операционной системы. EFI предназначен для замены BIOS — интерфейса, который традиционно используется всеми IBM PC-совместимыми персональными компьютерами. Первая спецификация EFI была разработана Intel, позднее от первого названия отказались и последняя версия стандарта носит название Unified Extensible Firmware Interface (UEFI). В настоящее время разработкой UEFI занимается Unified EFI Forum. (Wiki)
 
http://4.bp.blogspot.com/-3J9A4u7JAUI/Uoej50o3wkI/AAAAAAAABHk/4vNxLdYc1j8/s640/ASUS-EFI-01.jpg

Итак, если выражаться простым языком, обе микропрограммы служат прежде всего для начальной загрузки компьютера и последующего запуска операционной системы.

На компьютеры с BIOS, которые выпускались до недавнего времени, мы могли свободно загрузить и установить любую Linux OS рядом с Windows, а затем во время загрузки выбрать в загрузчике GRUB систему, какой будем пользоваться в настоящий момент.

В новых компьютерах с UEFI и предустановленной Windows 8 установить Linux OS рядом с Windows, задача усложнилась, т.к. включённая Secure Boot не позволяет это сделать. По умолчанию  машина с прошивкой UEFI будет загружаться только с подписанным ключом, встроенным в прошивку UEFI.

По данному вопросу в интернет кругах среди специалистов велись жаркие дебаты, о том что существует сговор между Microsoft и производителями компьютеров, с целью невозможности установки других систем кроме Windows на данных машинах. На это Microsoft отвечала, что это делается в целях безопасности системы и что даже Windows 7 будет невозможно установить с прошивкой UEFI. Но оставим эти споры. Как говорится: "Плетью обуха не перешибёшь" и будем двигаться дальше, чтобы всё-таки решить данную проблему если хотим установить Linux OS на подобной машине.

Варианты установки Linux OS:

1. Выберите дистрибутив Linux, который поддерживает Secure Boot.
Современные версии Ubuntu, начиная с Ubuntu 12.04.2 LTS и старше будут грузиться и устанавливаться обычно на большинстве компьютеров с включенным Secure Boot. Это потому, что по договорённости Canonical c  Microsoft, загрузчик EFI подписан ключом для установки Ubuntu. Но разработчики Ubuntu отмечают, что Ubuntu может не загружаться на всех компьютерах с прошивкой UEFI. Пользователям возможно потребуется отключить Secure Boot для использования Ubuntu на некоторых компьютерах.

2. Отключить Secure Boot.
Secure Boot может быть отключен, что даёт возможность устанавливать и загружать системы Linux, как на старые ПК с традиционнм BIOS. Это также необходимо, если вы хотите установить более старую версию Windows, которая была разработана до UEFI, например, Windows 7.

Как отключить Secure Boot?

Для доступа к экрану UEFI и отключению Secure Boot, вам нужно прежде пререзагрузить компьютер. Для этого войдите в меню Windows 8. Чтобы сделать это, откройте Настройки, нажмите счетание клавиш Windows+ I и нажмите кнопку Power, затем нажмите и удерживайте клавишу Shift, и Перезагрузить.

http://1.bp.blogspot.com/-6EyA8iI7sdM/UofG3zj4O1I/AAAAAAAABII/r7VtVo1rQAk/s320/%D0%A1%D0%BD%D0%B8%D0%BC%D0%BE%D0%BA+%D1%8D%D0%BA%D1%80%D0%B0%D0%BD%D0%B0+%D0%BE%D1%82+2013-11-16+20:24:26.png

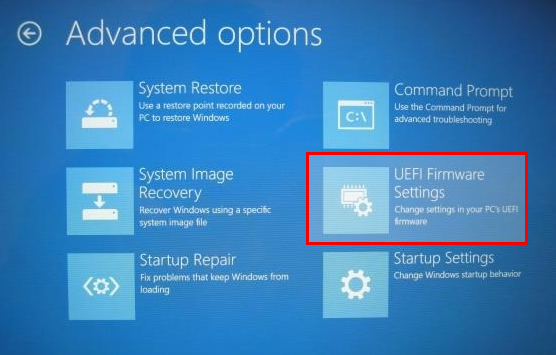
Ваш компьютер будет перезагружен в Advanced boot options. Выберите параметр Устранение неполадок - Дополнительные параметры, а затем UEFI settings (Настройки UEFI):
http://4.bp.blogspot.com/-EIKkTizYKs8/UofMG72CjLI/AAAAAAAABIc/BVXiT6uDkwU/s640/%25D0%25A1%25D0%25BD%25D0%25B8%25D0%25BC%25D0%25BE%25D0%25BA+%25D1%258D%25D0%25BA%25D1%2580%25D0%25B0%25D0%25BD%25D0%25B0+%25D0%25BE%25D1%2582+2013-11-16+20%253A45%253A18.png

Где и нужно отключить Secure Boot Control:

http://2.bp.blogspot.com/-w8rmYoEKKto/UofMxMbVQvI/AAAAAAAABIg/518yJPKntbo/s640/%D0%A1%D0%BD%D0%B8%D0%BC%D0%BE%D0%BA+%D1%8D%D0%BA%D1%80%D0%B0%D0%BD%D0%B0+%D0%BE%D1%82+2013-11-16+20:50:06.png

Загрузка со съемного носителя.

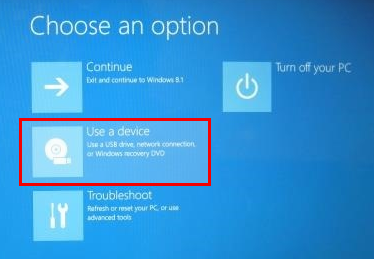
Вы можете загрузиться со съемного носителя следующим образом - Удерживайте нажатой кнопку SHIFT, клик Перезагрузка. Вставьте загрузочное устройство (флешку/диск), выберите Использовать устройство и выберите устройство, которое вы хотите загрузить:
http://3.bp.blogspot.com/-OBEYE65YIDI/UofPvWmGe7I/AAAAAAAABIs/Xw-HNi_5s7c/s400/%D0%A1%D0%BD%D0%B8%D0%BC%D0%BE%D0%BA+%D1%8D%D0%BA%D1%80%D0%B0%D0%BD%D0%B0+%D0%BE%D1%82+2013-11-16+21:02:53.png

После загрузки с помощью съемных устройств, вы можете установить дистрибутив Linux, как обычно или просто использовать Live образ со съемного устройства, не устанавливая его.

Вот и всё.

Отсюда: http://compizomania.blogspot.com/2013/1 … -boot.html

In Tux We Trust     Centos 6.5
Самурай без меча подобен самураю с мечом, но только без меча, однако как-будто с мечом, которого у него нет, но и без него он как с ним...

2

В топку этот secure boot вместе с маздаем. Вот только подавляющее большинство вендоров под мелкософт прогнулись. Я не покупаю железо, если там есть хотя бы намек на эту дрянь.

Истинный hotplug - это обычная электрическая розетка: воткнул - работает, и никаких драйверов.
Arch Linux/Xfce/Xiaomi Mi Notebook Pro 15.6 | Slackware64-current/Xfce/Lenovo G580

3 (18.11.2013 11:29:20 отредактировано kirillov3798)

По идее на M$ можно подать в суд за монополизацию рынка.

Fedora 21 Workstation KDE 4.14.4
Gigabyte GA-Z77-D3H, Intel Core i5-3470, nVidia GeForce GTX 660 2GB, 8GB RAM, 1TB HDD

4

Можно, но пока до них дойдет... Иск должен быть групповым.

Истинный hotplug - это обычная электрическая розетка: воткнул - работает, и никаких драйверов.
Arch Linux/Xfce/Xiaomi Mi Notebook Pro 15.6 | Slackware64-current/Xfce/Lenovo G580

5

А разве правительство США не должно дать по рукам M$. Они вроде так делали, и не один раз

Fedora 21 Workstation KDE 4.14.4
Gigabyte GA-Z77-D3H, Intel Core i5-3470, nVidia GeForce GTX 660 2GB, 8GB RAM, 1TB HDD

6

kirillov3798, а иск подавать, кто будет?

In Tux We Trust     Centos 6.5
Самурай без меча подобен самураю с мечом, но только без меча, однако как-будто с мечом, которого у него нет, но и без него он как с ним...
7

redix пишет:

kirillov3798, а иск подавать, кто будет?

Да, точно...

Fedora 21 Workstation KDE 4.14.4
Gigabyte GA-Z77-D3H, Intel Core i5-3470, nVidia GeForce GTX 660 2GB, 8GB RAM, 1TB HDD

8

Чтобы темы не плодить здесь спрошу.
Статья предлагает самый простой способ - отключить Secure Boot. А есть ли у кого-то личный опыт, чтобы Ubuntu (или любой другой Linux) устанавливалась и грузилась без отключения Secure Boot на железе с UEFI?

9

yars пишет:

В топку этот secure boot вместе с маздаем.

Сам к нему особо не привык ещё и по старинке пользуюсь BIOS.
Но прогресс не стоит на месте и поэтому BIOS на современном оборудовании накладывает некие ограничения которые описаны в спецификациях.
Поэтому на современном оборудовании возможно использование UEFI совместно с ретро BIOS.
Все современные дистрибутивы работают с UEFI без проблем.
Это далось не без проблем, но все растет и меняется Novell в свое время опубликовала подписанный загрузчик если мне память не изменяет.

Просто мы ещё не привыкли к этим новым фенечкам... Но плюс в них есть в основном при работе с большими накопителями в GPT.

Загрузка ОС с помощью BIOS

BIOS выполняет загрузочный код MBR, находящийся на первых 440байтах. Загрузочный код в свою очередь загружает(chainloads or bootstraps) гораздо более большой и сложный загрузчик, а тот уже загружает ОС
В основном BIOS понятия не имеет как читать таблицу разделов файловой системы. Все, что он делает - это инициализирует оборудование и загружает 440байт загрузочного кода

Загрузка ОС с помощью UEFI

UEFI не поддерживает загрузку вышеописанным методом, который только BIOS-ом и поддерживается. UEFI умеет работать как с таблицами разделов, так и с файловыми системами.
UEFI не выполняет никакой код из MBR даже если он есть. Вместо этого используется специальный раздел на жестком диске называемый "EFI SYSTEM PARTITION", на которой и располагаются файлы, которые необходимо запустить для загрузки. Каждый, кому необходимо может хранить необходимые ему загрузочные файлы по следующему пути: <EFI SYSTEM PARTITION>/EFI/<ИМЯ ВЛАДЕЛЬЦА>/. Если Вы имеете вот такую вот директорию, то у Вас появляется уникальная возможность загрузить свои файлы из консоли(UEFI shell). Среди таких файлов может быть Вам приятный загрузчик операционных систем. Обычно UEFI system partition отформатирована с файловой системой FAT32.

P/S/
По началу все этого боялись, но сейчас ситуация изменилась в лучшую сторону и как правило многие дистрибутивы имеют универсальные варианты загрузки.
Главное корректно настроить.

10

mexx пишет:

А есть ли у кого-то личный опыт

Грузится и устанавливается без проблем. Главное корректный загрузчик выбрать во время установки.
Но вот есть боязнь что при обновлении ядра к примеру можно положить систему.
В данный момент сижу на Bios.

11

mozgfx, где-то мануал/тема есть про это? Только не про отключение secure boot - этого везде полно.

12

mexx, Полным полно и в том числе на русском языке:
https://wiki.archlinux.org/index.php/Un … D1.8E_UEFI
http://ru.opensuse.org/openSUSE:UEFI

13

yars пишет:

В топку этот secure boot вместе с маздаем. Вот только подавляющее большинство вендоров под мелкософт прогнулись. Я не покупаю железо, если там есть хотя бы намек на эту дрянь.

Маразм крепчал :-)

It is good day to die ...
MS Windows 10
Заметки о главном...

14

mozgfx, спасибо.
Так понимаю, применение пары загрузчиков, один из которых подписан Microsoft, пока единственный вариант?

15

i2ks пишет:

Маразм крепчал :-)

Нет просто мы старообрядцы (в понятии железа)...  ag

16

mexx пишет:

пока единственный вариант?

Примерно так.