


Компания Cloudflare предупредила об увеличении интенсивности применения протокола SSDP (Simple Service Discovery Protocol), используемого в системах с поддержкой UPnP, в качестве усилителя трафика при проведении DDoS-атак. Cloudflare обращает внимание на практику оставления доступа к 1900 UDP-порту, который позволяет при обработке некоторых запросов, формировать ответы, по размеру многократно превышающие запрос, чем пользуются организаторы DDoS-атак. Смысл атаки с использованием усилителя трафика сводится к тому, что запросы с участвующих в DDoS-атаке компьютеров направляются не напрямую на систему жертвы, а через промежуточный усилитель трафика, путем отправки UDP-пакетов с подставным обратным адресом жертвы (спуфинг). SSDP позволяет в 7 раз приумножить число используемых в атаке пакетов и в 20 раз приумножить трафик. Для сравнения коэффициент усиления для NTP составляет 556 раз, DNS - 28-54, RIPv2 - 21, SNMPv2 - 6. Имея современный сервер с подключением 10 Gbps и используя SSDP как усилитель, c учётом необходимости проведения спуфинга, можно сформировать поток на уровне 43 миллионов пакетов в секунду с трафиком в 112 гигабит в секунду. 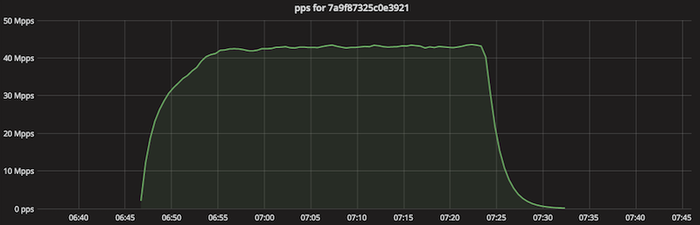
Сетевой UDP-порт 1900 применяется протоколами SSDP и UPnP для обнаружения новых устройств в локальной сети. В качестве одного из методов обнаружения поддерживается M-SEARCH, подразумевающий отправку multicast-запросов по адресу 239.255.255.250. Все устройства, принимающие соединения на данном multicast-IP, получив запрос M-SEARCH с заголовком "ssdp:all", в ответ сообщают информацию о себе, uuid, тип сервера и URL Web API. Проблема заключается в том, что подобные запросы не ограничиваются локальной сетью, обрабатываются при поступлении на обычный (unicast) IP и используют протокол UDP, позволяющий выполнить спуфинг (указать фиктивный обратный IP-адрес). В итоге, в ответ на один пакет с запросом, UPnP-устройство отправляет 8 пакетов с информацией. Пользователям и администраторам рекомендуется обеспечить блокировку доступа к сетевому UDP-порту 1900 из внешних сетей. Наибольшее число участвовавших в атаках систем с открытым портом 1900 отмечается в Китае (439126), России (135783, в top10 операторов через которые выполняется усиление трафика фигурируют Вымпелком/Билайн и ЭР Телеком/Дом.ru), Аргентине (74825), США (51222) и республике Тайвань (41353). Сетевым операторам рекомендуется настроить фильтры для блокирования спуфинга. Проверить свою систему на предмет возможности её применения в качестве усилителя трафика можно через web-сервис Bad UPnP. Рейтинг идентификаторов устройств, участвовавших в атаке в качестве усилителей трафика: 12863 Ubuntu/7.10 UPnP/1.0 miniupnpd/1.0 11544 ASUSTeK UPnP/1.0 MiniUPnPd/1.4 10827 miniupnpd/1.0 UPnP/1.0 8070 Linux UPnP/1.0 Huawei-ATP-IGD 7941 TBS/R2 UPnP/1.0 MiniUPnPd/1.4 7546 Net-OS 5.xx UPnP/1.0 6043 LINUX-2.6 UPnP/1.0 MiniUPnPd/1.5 5482 Ubuntu/lucid UPnP/1.0 MiniUPnPd/1.4 4720 AirTies/ASP 1.0 UPnP/1.0 miniupnpd/1.0 4667 Linux/2.6.30.9, UPnP/1.0, Portable SDK for UPnP devices/1.6.6 3334 Fedora/10 UPnP/1.0 MiniUPnPd/1.4 2044 miniupnpd/1.5 UPnP/1.0 1325 Linux/2.6.21.5, UPnP/1.0, Portable SDK for UPnP devices/1.6.6 843 Allegro-Software-RomUpnp/4.07 UPnP/1.0 IGD/1.00 776 Upnp/1.0 UPnP/1.0 IGD/1.00 675 Unspecified, UPnP/1.0, Unspecified 648 WNR2000v5 UPnP/1.0 miniupnpd/1.0 562 MIPS LINUX/2.4 UPnP/1.0 miniupnpd/1.0 518 Fedora/8 UPnP/1.0 miniupnpd/1.0 372 Tenda UPnP/1.0 miniupnpd/1.0 346 Ubuntu/10.10 UPnP/1.0 miniupnpd/1.0 330 MF60/1.0 UPnP/1.0 miniupnpd/1.0
Источник: http://www.opennet.ru/opennews/art.shtml?num=46780
_источник
Настоятельно просим вас при общении соблюдать Правила форума и законы РФ. Наша тематика вне политики, поэтому воздержитесь от обсуждения ситуации на Украине и связанных с ней событий, независимо от того, какую сторону вы поддерживаете.
Также напоминаем, что наш форум находится в доменной зоне .ru, физически расположен на российских серверах и мы соблюдаем действующее законодательство России. Любые сообщения о политике будут удаляться.
